
Autor

Inhaltsverzeichnis
- IT Security Architect: Key Facts
- Cyber Security Architect vs. IT Security Architect: Wo liegt der Unterschied?
- Was macht ein IT Security Architect? Aufgaben
- Was muss ein IT Security Architect können? Ausbildung & Skills
- Wie viel verdient ein IT Security Architect? Gehalt
- Wie wird man IT Security Architect?
- KI-Systeme absichern: Neue Architekturaufgaben für den IT Security Architect
- Ihr Headhunter für den IT Security Architect
Das Wichtigste in Kürze
Ein IT Security Architect ist dafür verantwortlich, die IT-Sicherheit in Unternehmen und Organisationen zu gewährleisten. Er entwirft, entwickelt und implementiert Sicherheitskonzepte, die verhindern, dass Malware in firmeninterne IT-Netzwerke eindringt. Somit übernimmt er eine Schlüsselposition im Bereich der firmeninternen IT-Security. Was der IT Security Architect genau macht, welche Qualifikationen er haben sollte und wie hoch sein durchschnittliches Bruttojahresgehalt sein kann, erfahren Sie in diesem Beitrag.
IT Security Architect: Key Facts
Nachfolgend haben wir die wichtigsten Informationen über den IT Security Architect für Sie zusammengestellt, damit Sie einen ersten Überblick über dieses Berufsbild erhalten.
Was ist und macht ein IT Security Architect?
Der IT Security Architect bzw. IT-Sicherheitsarchitekt ist ein Experte im Bereich der IT-Sicherheit in Unternehmen oder Organisationen. Er analysiert die bestehende Infrastruktur, identifiziert Schwachstellen und entwickelt umfassende Sicherheitslösungen, um den Schutz von Daten, Netzwerken und Anwendungen zu gewährleisten. Der IT Security Architect ist dabei für die Planung, Entwicklung, Implementierung, Überwachung und kontinuierliche Optimierung von IT-Sicherheitslösungen in Unternehmen zuständig.
Je nach Organisationsform ist der IT Security Architect Teil einer IT-Security-Abteilung mit CISO / CSO und weiteren Security Engineers. In kleineren Organisationen kann er als Teil der IT-Abteilung an den Head of IT berichten. Obwohl es sich beim IT Security Architect um ein relativ neues Berufsbild handelt, gewinnt er angesichts der fortschreitenden Digitalisierung immer mehr an Bedeutung.
Was muss ein IT Security Architect können?
Da der IT-Sicherheitsarchitekt verantwortungsvolle Aufgaben übernimmt, sollte er über ein breites Spektrum an Kenntnissen verfügen, um in seiner Rolle effektiv zu arbeiten. In der Regel bildet die Grundlage dafür ein erfolgreich abgeschlossenes MINT-Studium oder eine vergleichbare IT-Ausbildung sowie mehrjährige Berufserfahrung, z.B. in der IT-Infrastruktur oder als Security Engineer.
Fundierte Kenntnisse in den Bereichen Netzwerksicherheit, Verschlüsselung, Authentifizierung, Schwachstellenanalyse und Risikobewertung sind ebenso wichtig wie starke analytische und Problemlösungsfähigkeiten, um komplexe Sicherheitsanforderungen zu bewältigen.
Wie viel verdient ein IT Security Architect?
Das Gehalt eines IT Security Architect variiert je nach Berufserfahrung, Qualifikation, Unternehmensgröße, Standort und Branche. In Deutschland liegt das Durchschnittsgehalt zwischen 80.000 und 115.000 Euro pro Jahr. Der Bereich IT-Security ist eines der bestbezahlten Spezialgebiete innerhalb der IT.

Cyber Security Architect vs. IT Security Architect: Wo liegt der Unterschied?
Die Begriffe „Cyber Security Architect“ und „IT Security Architect“ werden häufig synonym verwendet, da sie sich auf ähnliche Rollen und Verantwortlichkeiten beziehen. Dennoch gibt es geringfügige Unterschiede in ihrem Fokus und ihrer Reichweite:
Obwohl beide Rollen sich auf den Schutz von Informationen und Systemen konzentrieren, kann der Cyber Security Architect einen stärkeren Fokus auf den Schutz vor externen Bedrohungen wie Hackern und anderen Cyber-Kriminellen haben, während der IT Security Architect zusätzlich auch interne Sicherheitsrisiken wie unbeabsichtigte Datenverluste und Zugriffsmanagement berücksichtigt.
In der Praxis überschneiden sich die Rollen und Verantwortlichkeiten von IT-Sicherheitsarchitekten und Cyber-Sicherheitsarchitekten häufig, und viele Unternehmen verwenden die Begriffe synonym. Abhängig von der Größe und Struktur der Organisation kann eine Person beide Rollen übernehmen oder es können separate Teams für IT- und Cyber-Sicherheit existieren, die eng zusammenarbeiten.
Was macht ein IT Security Architect? Aufgaben
Ein IT Security Architect ist dafür verantwortlich, die Sicherheit der IT-Systeme und Daten in Unternehmen zu gewährleisten. Er analysiert den Ist-Zustand der firmeninternen IT-Landschaft, um eventuelle Sicherheitslücken (möglichst frühzeitig) zu beheben. Auf Grundlage dieser umfassenden Analyse plant und entwickelt der IT Security Architect unternehmensspezifische IT-Security-Lösungen, deren Umsetzung er kontinuierlich überprüft und optimiert.
Der konkrete Tätigkeitsbereich eines IT Security Architect kann zwar je nach Branche variieren, aber im Allgemeinen gehören folgende Aufgaben dazu:
Diese Aufgaben sind ausschlaggebend, um ein funktionierendes IT-Sicherheitskonzept in Unternehmen zu gewährleisten, damit sensible Daten vor z.B. Hackerangriffen umfassend geschützt sind.

Was muss ein IT Security Architect können? Ausbildung & Skills
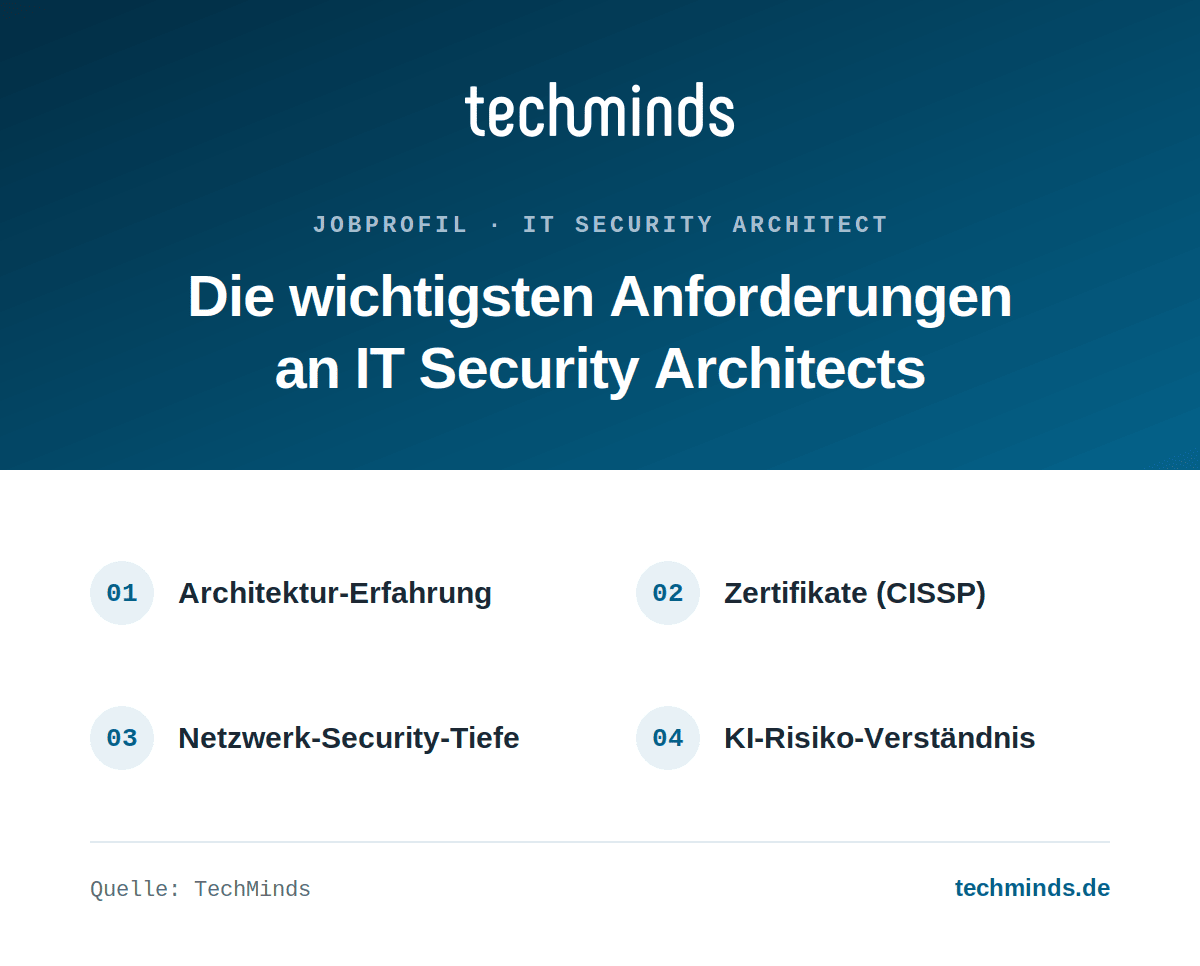
Ein IT Security Architect benötigt eine entsprechende Ausbildung und eine Reihe von Fähigkeiten, um diese verantwortungsvolle Position übernehmen zu können. Lesen Sie hier, welche Ausbildung und welche Skills für diese Rolle wichtig sind:
Wie viel verdient ein IT Security Architect? Gehalt
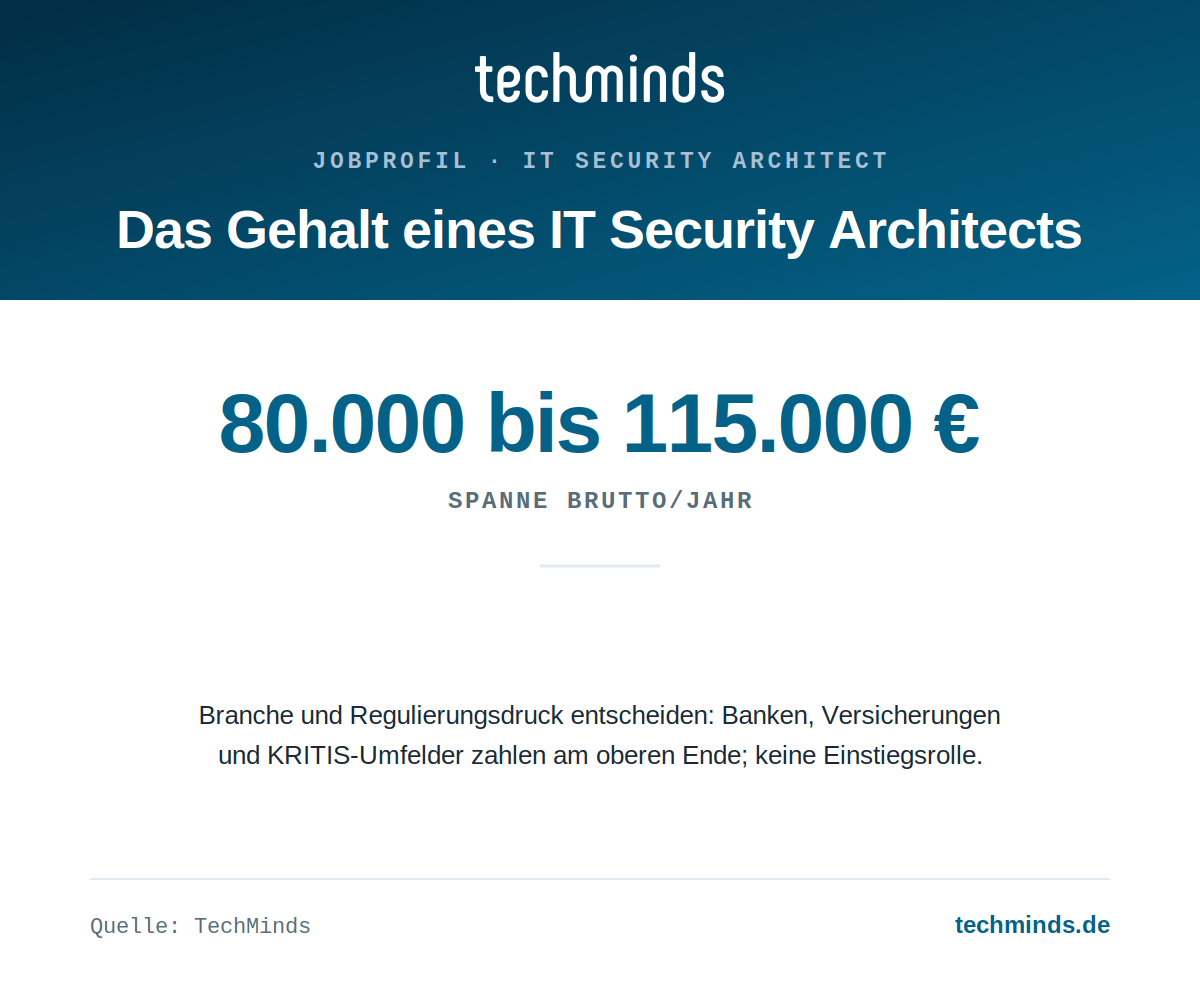
Das Gehalt eines IT Security Architects hängt von verschiedenen Faktoren ab wie der Berufserfahrung, Qualifikation, Unternehmensgröße, Standort oder Branche. Im Durchschnitt liegt das Gehalt zwischen 80.000 und 115.000 Euro pro Jahr. Die Rolle ist keine Einstiegsposition, sie setzt mehrere Jahre Praxis in IT-Security oder Systemarchitektur voraus; erfahrene Architekten erreichen bis zu 115.000 Euro pro Jahr. Den Ausschlag geben Branche und Regulierungsdruck: In Banken, Versicherungen und KRITIS-Umfeldern liegen die Gehälter am oberen Ende.
Einordnung: In der TechMinds Gehaltsstudie IT & Engineering steht diese Rolle auf der Ebene Architektur / Lead im Fachbereich IT-Security. Dort lassen sich die Gehaltsspannen aller 147 Tech-Rollen vergleichen.
Wie wird man IT Security Architect?
Um IT-Security-Architekt zu werden, benötigen Sie in der Regel eine solide Ausbildung, Berufserfahrung im Bereich IT-Sicherheit und möglicherweise branchenspezifische Zertifizierungen. Diese Schritte führen zum Ziel:
Grundlegende Ausbildung
Beginnen Sie mit einer soliden Grundlage in Informatik, Informationstechnologie oder einem verwandten Bereich. Ein Bachelor-Abschluss in Informatik, IT, Cybersecurity oder einem ähnlichen Fachgebiet ist ein guter Ausgangspunkt. Auch eine IT-Berufsausbildung mit späterer Spezialisierung ist möglich.
Berufserfahrung sammeln
Sammeln Sie praktische Erfahrungen im Bereich IT-Infrastruktur und IT-Sicherheit. Stellen, die Ihnen helfen können, Erfahrungen im Bereich IT-Sicherheit zu sammeln, sind beispielsweise IT-Security-Analyst, IT Security Engineer, IT-Security-Administrator, DevSecOps oder Netzwerk-/Systemadministrator.
Spezialisierung
Vertiefen Sie Ihr Wissen in Bereichen wie Netzwerksicherheit, Cloud Security, Anwendungssicherheit, Sicherheitsrichtlinien und -standards, Risikobewertung, Schwachstellenmanagement und Incident Response. Durch die Spezialisierung auf ein bestimmtes Gebiet können Sie sich als Experte positionieren und Ihre Chancen auf eine Karriere als IT-Security-Architekt erhöhen.
Soft Skills entwickeln: Neben technischem Fachwissen sind Soft Skills wie Kommunikationsfähigkeit, Projektmanagement, Problemlösung und Teamarbeit für IT-Security-Architekten von entscheidender Bedeutung.
Es ist wichtig zu beachten, dass der Weg zum IT-Security-Architekten für jeden unterschiedlich sein kann, und es gibt keine festgelegte Formel für den Erfolg. Das Wichtigste ist, dass Sie engagiert bleiben und ständig nach Möglichkeiten suchen, Ihre Fähigkeiten und Ihr Wissen zu erweitern.
KI-Systeme absichern: Neue Architekturaufgaben für den IT Security Architect
Mit dem KI-Einsatz im Unternehmen entstehen Angriffsflächen, die klassische Sicherheitsarchitekturen nicht abdecken: Sprachmodelle lassen sich über manipulierte Eingaben (Prompt Injection) zu unerwünschtem Verhalten bewegen, über KI-Tools können sensible Daten unbemerkt abfließen, und Trainingsdaten sind ein mögliches Ziel für Manipulation. Der IT Security Architect bezieht KI-Workloads deshalb von Anfang an in die Sicherheitsarchitektur ein: mit klaren Zugriffskontrollen auf Modelle und Datenquellen, abgesicherten Schnittstellen und Zero-Trust-Prinzipien, die auch für KI-Anwendungen gelten.
Zugleich verändert KI die Werkzeugseite: Bei der Auswahl und Bewertung von Security-Lösungen gehören KI-gestützte Erkennungsfunktionen inzwischen zum Standardumfang. Der Architect prüft, wie wirksam diese Funktionen tatsächlich sind, wie sie sich in die Gesamtarchitektur einfügen und wo sie klassische Kontrollen ergänzen statt ersetzen.
Unternehmen suchen deshalb IT Security Architects, die beide Perspektiven verbinden: Sicherheitsarchitekturen, die KI-Anwendungen wirksam schützen, und ein fundiertes Urteil darüber, wo KI die Verteidigung selbst stärkt.


Ihr Headhunter für den IT Security Architect
Sie suchen einen IT Security Architect? Als Personalberatung für IT-Security sprechen unsere Personalberater diese Profile gezielt an und prüfen in der Vorauswahl, ob jemand Sicherheitsanforderungen gegen Zeitdruck aus den Fachbereichen durchsetzen kann, denn daran scheitert die Rolle häufiger als an der Technik. Über 86 % unserer Suchmandate schließen wir erfolgreich ab. Als Recruiting-Boutique für Tech und IT begleiten wir die Suche bis zur Besetzung. Für die Besetzung steht der Headhunter für Cyber- & IT-Security bereit.
Grafiken: Die Infografiken dürfen gerne verwendet und geteilt werden. Bitte nennen Sie als Quelle diesen Beitrag oder techminds.de