Autor

Inhaltsverzeichnis
Das Wichtigste in Kürze
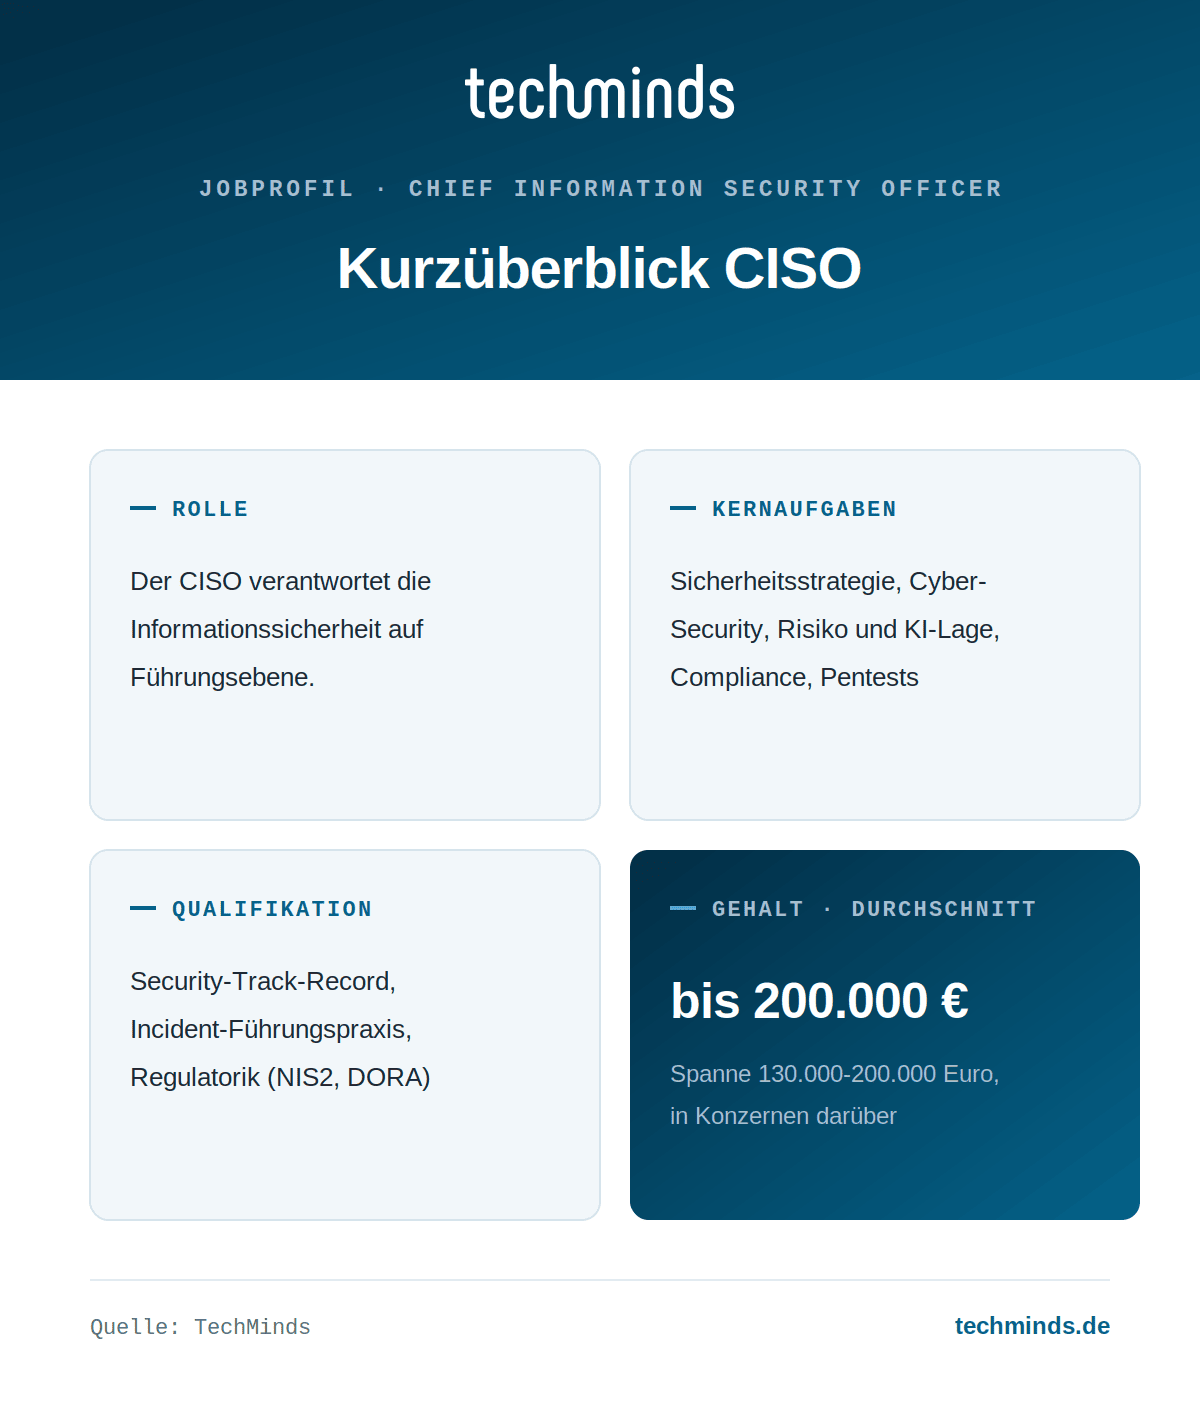
CISO steht für Chief Information Security Officer. Es handelt sich um eine Top-Management-Position in einer Organisation, die für die Gewährleistung der Informations- sowie Datensicherheit und den Schutz der digitalen Assets eines Unternehmens verantwortlich ist. Als Teil der Geschäftsführung entwickelt, organisiert und überblickt der CISO die Sicherheitsstrategien, -richtlinien und -verfahren, die zum Schutz von Informationen und Technologien eines Unternehmens notwendig sind. Hier erfahren Sie alles zum Beruf des CISO, inklusive Aufgaben, Qualifikationen und Gehalt.
CISO: Bedeutung & Key Facts
Im Folgenden erhalten Sie einen Überblick über das Berufsbild des CISO.
Was macht ein Chief Information Security Officer?
Ein Chief Information Security Officer verantwortet die Informationssicherheit eines Unternehmens, von der Strategie bis zu den Richtlinien. Die Hauptaufgabe des CISO ist es, Vertraulichkeit, Integrität und Verfügbarkeit von Informationen und Systemen zu schützen. Dazu erkennt er Sicherheitsrisiken, überwacht und beseitigt Bedrohungen, lässt Sicherheitsaudits durchführen und sorgt als CISO dafür, dass gesetzliche und regulatorische Anforderungen zur Sicherheit eingehalten werden.
Damit die Maßnahmen für die Sicherheit zur Geschäftsstrategie passen, arbeitet der CISO eng mit den anderen Führungskräften zusammen. Und er sorgt dafür, dass Sicherheit im Haus nicht als Bremse gilt, sondern als Selbstverständlichkeit.
Welche Qualifikationen benötigt ein CISO?
Vorausgesetzt werden langjährige Berufserfahrung und ein Abschluss in einem informatiknahen Fach, dazu mehrere Jahre in der IT-Security und in einer Leitungsfunktion. Weil er Sicherheitsstrategien nicht nur entwickeln, sondern auch durchsetzen muss, braucht ein CISO ausgeprägte Kommunikations-, Führungs- und Entscheidungsfähigkeiten. Technisch kommt zwingend hinzu: Grundkenntnisse in Softwareentwicklung und in IT-Management-Prozessen (ITIL) sowie umfassendes Wissen über Sicherheitstechnologien, Normen, Gesetze und Prozesse. Branchenübliche Zertifizierungen sind von Vorteil.
Was verdient ein CISO?
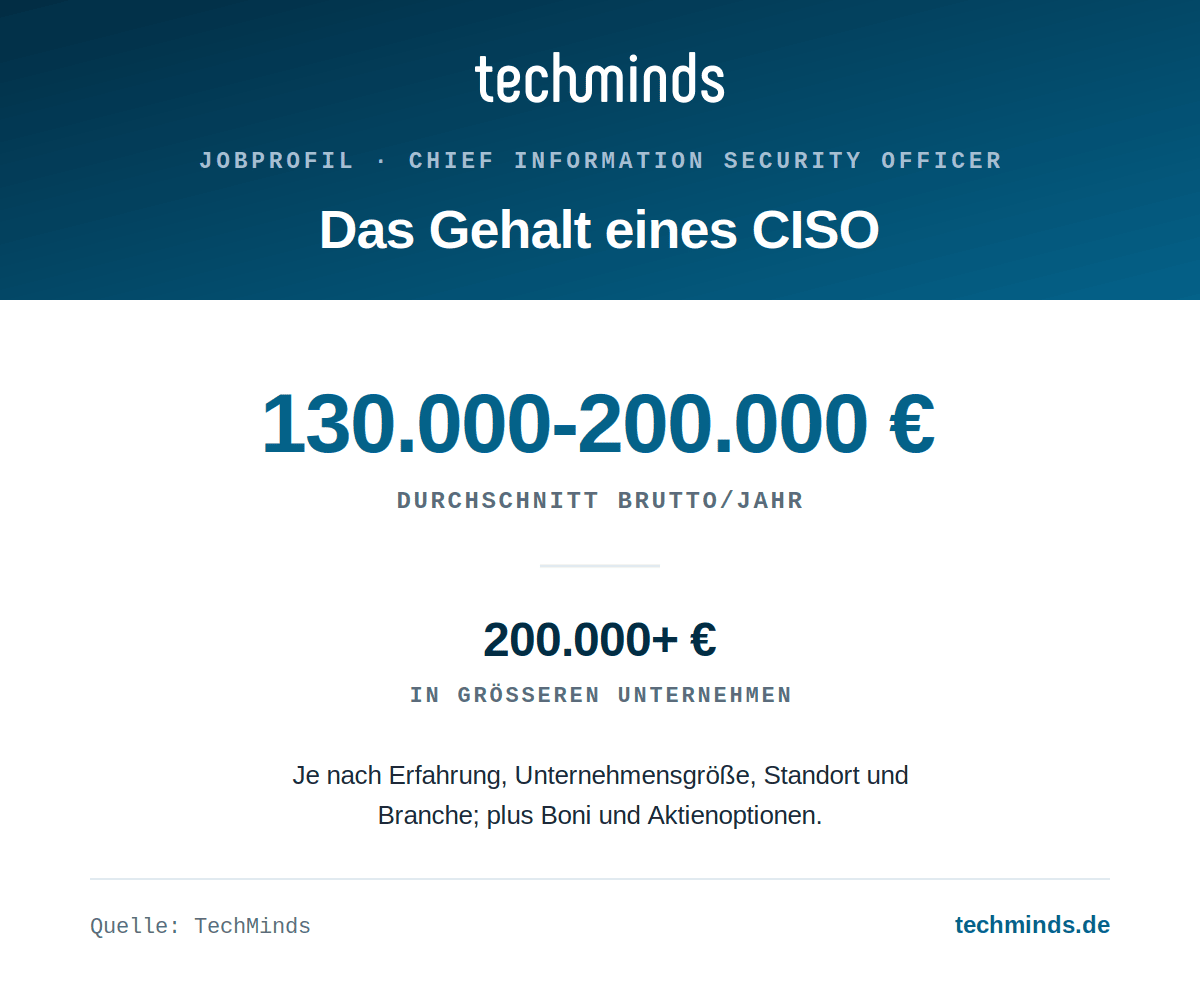
Das Durchschnittsgehalt eines CISO variiert je nach Berufserfahrung, Unternehmensgröße, Unternehmensstandort und -branche. Im Allgemeinen liegt das durchschnittliche Jahresgehalt für einen CISO in Deutschland zwischen 130.000 und 200.000 Euro. In größeren Unternehmen können die Gehälter jedoch noch höher ausfallen und über 200.000 Euro betragen. Zusätzlich zum Grundgehalt können CISOs auch von Bonuszahlungen, Aktienoptionen und anderen Vergütungsformen profitieren.
Was macht ein Chief Information Security Officer? Aufgaben eines CISO
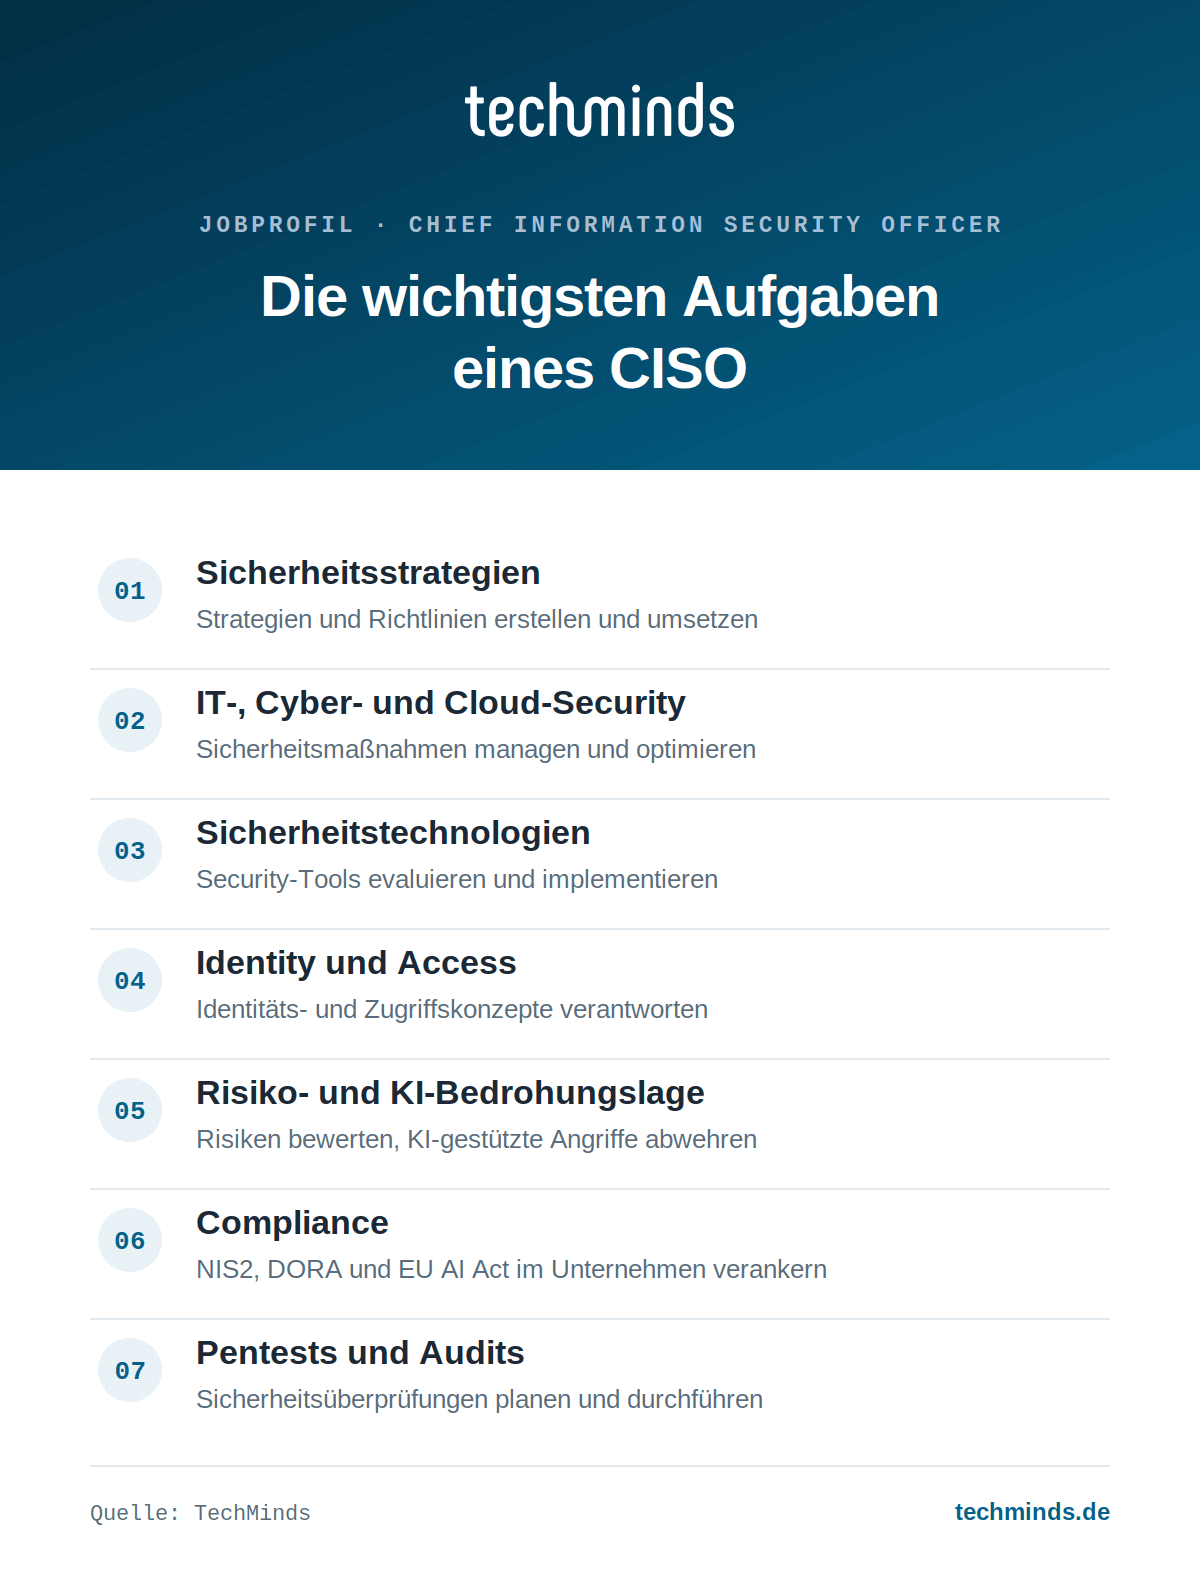
Als Gesamtverantwortlicher für die Sicherheit der Informationen und Systeme eines Unternehmens können die Aufgaben eines CISO je nach Branche oder Anforderungen eines Unternehmens variieren. Da der CISO wichtiger Teil des C-Level-Managements ist, berichtet er in der Regel direkt dem Chief Executive Officer (CEO) und ist nicht mit dem Informationssicherheitsbeauftragten zu verwechseln. In größeren Organisationen sitzen daneben Profile wie CDO oder Chief Data Officer mit am Tisch.
Folgende Aufgaben muss ein CISO auf jeden Fall erfüllen:
CISO vs. CSO vs. CIO
CISO, CSO und CIO sind alle leitende Positionen im IT-Bereich, jedoch unterscheiden sie sich in ihren spezifischen Verantwortlichkeiten und Schwerpunkten. Die Berufsbezeichnungen und Aufgabenbereiche des CISO (Chief Information Security Officer), des CSO (Chief Security Officer) und des CIO (Chief Information Officer) können sich des Öfteren überschneiden. Dennoch gibt es klare Abgrenzungen:
CISO: Er ist für die Sicherheit von Informationen und Daten zuständig. Er identifiziert und bewertet die Sicherheitsbedrohungen, implementiert Sicherheitsmaßnahmen und sorgt dafür, dass die Sicherheitsrichtlinien und -verfahren des Unternehmens eingehalten werden.
CSO: Er ist für die allgemeine Unternehmenssicherheit und/oder die Sicherheit von Daten und Informationen zuständig. Der CSO ist ähnlich wie der CISO, jedoch liegt der Schwerpunkt mehr auf der physischen Sicherheit des Unternehmens. Der CSO ist für die Überwachung und Implementierung von Sicherheitsmaßnahmen verantwortlich, die das physische Eigentum und die Mitarbeitenden des Unternehmens schützen (z.B. großer Fabriken, Casinos, Minen oder Banken).
CIO: Er ist für den reibungslosen Ablauf der IT-Infrastruktur zuständig. Der CIO ist auch für die IT-Systeme und -Dienste verantwortlich, die den Betrieb des Unternehmens unterstützen.
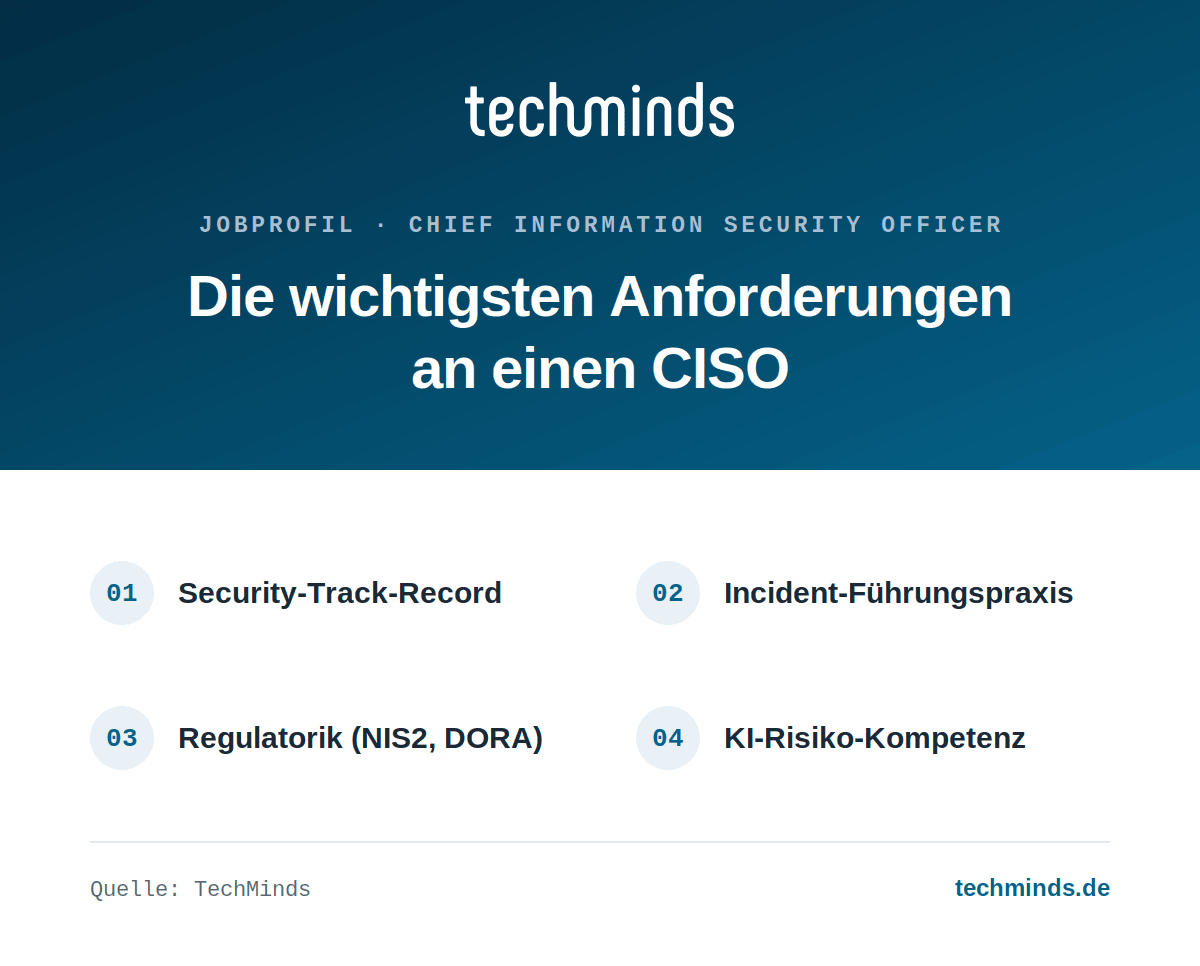
Anforderungen an einen CISO: Ausbildung, Qualifikationen & Zertifikate
Ein CISO sollte über eine umfassende Ausbildung, Fachkenntnisse, viel Erfahrung und Zertifizierungen verfügen, um den Anforderungen seiner Rolle gerecht zu werden. Für den Beruf wird in der Regel ein Informatikstudium oder eine vergleichbare Ausbildung vorausgesetzt. Unternehmen legen zudem Wert auf Weiterbildungen im Bereich der IT-Security. Der Hauptfaktor, um als CISO arbeiten zu können, ist die Berufserfahrung. Unternehmen erwarten eine Berufserfahrung von sieben bis zwölf Jahren mit Praxiserfahrung in einer Managementposition.
Folgende Qualifikationen können je nach Unternehmen wichtig sein:
- Kenntnisse in der Analyse, Bewertung und Optimierung von sicherheitsrelevanten Abläufen und Prozessen
- Ausgeprägte Kenntnisse von IT-Management-Prozessen (ITIL)
- Grundlegende Kenntnisse in Programmierung & Systemadministration
- Wissen über Sicherheitstechnologien: DNS, Routing, VPN, Authentifikation, Firewalls, ethisches Hacking, Netzwerk- und Cloudsicherheit etc.
- Erfahrung in Cloud-Security, Identity und Access Management (IAM) in der Cloud und modernen Sicherheitskonzepten wie Zero-Trust
- Verständnis für die Absicherung von KI-Systemen und den Umgang mit KI-gestützten Bedrohungen
- Erfahrungen im Cybersicherheitsmanagement und Kenntnisse der relevanten Normen und Gesetze wie zum Beispiel ISO 27000 ff. und NIS2
- Erfahrung in der Vorbereitung und Begleitung von Audits (Audit Management)
- Kenntnisse im Auf- und Ausbau eines Security Operation Center (SOC)
- Einschlägige Erfahrungen in der Organisation und Leitung von Projektteams sowie Projekterfahrung im Verantwortungsbereich
- Ausgearbeitete Beratungskompetenz und eine außerordentliche Kommunikations- und Präsentationskompetenz
Spezielle Zertifikate können die Eignung als CISO unterstützen:
- Certified Information Systems Security Professional (CISSP)
- Teletrust Information Security Professional (TISP)
- Certified Information Security Manager (CISM)
- Certified Information Systems Auditor (CISA)
- Certified Ethical Hacker (CEH)
Insgesamt sollte ein CISO eine umfassende Ausbildung und viel praktische Erfahrung in der Informationssicherheit haben, um effektiv in seiner Rolle zu sein. Zertifizierungen können dazu beitragen, dass ein CISO über das Wissen und die Fähigkeiten verfügt, um die Anforderungen seiner Rolle zu erfüllen.
CISO: Gehalt
Innerhalb der Spanne von 130.000 bis 200.000 Euro entscheidet vor allem die Regulierungsdichte der Branche.
In Banken, Versicherungen und bei Betreibern kritischer Infrastruktur wird besser gezahlt, weil dort gesetzliche Nachweispflichten und persönliche Haftungsrisiken hinzukommen. In größeren Unternehmen sind Spitzengehälter von über 200.000 Euro möglich. Zusätzlich zum Grundgehalt können CISOs von Bonuszahlungen, Aktienoptionen und anderen Vergütungsformen profitieren.
Einordnung: In der TechMinds Gehaltsstudie IT & Engineering steht diese Rolle auf der Ebene C-Level im Fachbereich IT-Security. Dort lassen sich die Gehaltsspannen aller 147 Tech-Rollen vergleichen.
KI und Cybersicherheit: Die neue Doppelrolle des CISO
Künstliche Intelligenz verändert die Arbeit des CISO von zwei Seiten. Auf der Angriffsseite senkt generative KI die Hürden erheblich: Phishing-Mails sind sprachlich fehlerfrei und personalisiert, Deepfake-Stimmen und -Videos machen Social Engineering täuschend echt, und KI-Agenten koordinieren Angriffsschritte automatisiert. Auf der Verteidigungsseite ist KI längst unverzichtbar, denn ohne KI-gestützte Anomalieerkennung, automatisierte Alarm-Triage im SOC und prädiktive Bedrohungsmodelle lässt sich das heutige Angriffstempo nicht beherrschen.
Hinzu kommt eine dritte Dimension: Die KI-Systeme des eigenen Unternehmens sind selbst zu schützen, etwa vor Prompt Injection, Datenabfluss über Sprachmodelle und unkontrolliert eingeführten KI-Werkzeugen in den Fachbereichen.
Regulatorisch verschärfen die NIS2-Richtlinie und die EU-KI-Verordnung die Anforderungen und machen Cybersicherheit endgültig zur Sache der Unternehmensleitung, samt persönlicher Verantwortung der Geschäftsführung. Gesucht sind deshalb CISOs, die klassisches Sicherheitshandwerk mit KI-Kompetenz verbinden und beides im Vorstand und im Aufsichtsgremium verständlich vertreten können. Das ist derzeit eines der knappsten Führungsprofile am Markt.
Wie wird man CISO?
Für den Beruf des CISO wird eine langjährige Berufserfahrung sowie ein Abschluss im IT-Bereich benötigt, wobei der Fokus auf IT-Security gelegt werden sollte. Zusätzliche Zertifikate sind hoch angesehen für den Beruf des CISO. Niemand wird jedoch als Absolvent zum CISO, sondern langjährige operative und leitende Berufserfahrung bilden die zentrale Basis für den Job des CISO.
Typischerweise führt dieser Weg dorthin:
Studium und Berufserfahrung
Erwartet wird in der Regel ein Bachelor-Abschluss in Informatik, Informationssicherheit oder einem verwandten Fach, ein Master kann von Vorteil sein. Entscheidend ist danach die langjährige Erfahrung in der IT- und Informationssicherheit, operativ wie leitend. Eine solide Grundlage bringt mit, wer aus der Cyber-Sicherheit, der Netzwerkadministration oder dem IT-Management kommt.
Zertifizierungen und Führung
In der Informationssicherheit sind Zertifikate wie CISSP, CISM, CRISC oder GIAC verbreitet und belegen fundiertes Fachwissen. Dazu kommt die Führungsseite: Ein CISO leitet das Sicherheitsteam und muss sich zugleich in der Geschäftsleitung behaupten, wenn eine Maßnahme Geld kostet oder ein Projekt verzögert.
Lagebild, Netzwerk und Aufstieg
Die Bedrohungslage ändert sich schneller als in jedem anderen IT-Bereich. Wer diese Rolle anstrebt, verfolgt die Lagebilder des BSI, Branchenwarnungen und die Berichte zu tatsächlichen Vorfällen, denn daraus entstehen die Anforderungen des nächsten Jahres. Die Security-Szene arbeitet dabei stark über Vertrauen: In Fachgruppen und Austauschkreisen erfährt man früher von Bedrohungen und von offenen Positionen. Der Aufstieg selbst erfolgt häufig intern, etwa wenn ein Security-Architekt einen Vorfall sauber bewältigt oder eine Zertifizierung nach ISO 27001 durchgebracht hat.


Ihr Headhunter für CISO
Als erfolgreiche Personalberatung im C-Level Executive Search unterstützt TechMinds Sie bei der Suche nach einem geeigneten CISO für Ihr Unternehmen. Unsere CISO-Personalberatung vereint industriespezifisches Know-how mit Wissen zu IT-Themen und prüft in der Vorauswahl Sicherheitsexpertise, Führungsstärke und kulturelle Eignung. Gerade bei dieser Vertrauensposition wirkt die sorgfältige Auswahl: Weniger als 3 % der von uns vermittelten Kandidaten verlassen das Unternehmen in der Probezeit. Den passenden Suchpartner dafür finden Sie im Bereich Headhunter CISO.
Grafiken: Die Infografiken dürfen gerne verwendet und geteilt werden. Bitte nennen Sie als Quelle diesen Beitrag oder techminds.de