Autor

Inhaltsverzeichnis
- Informationssicherheitsbeauftragter: Beschreibung & Key Facts
- Besteht die Pflicht, einen Informationssicherheitsbeauftragten zu bestellen?
- Was macht ein ISB (Informationssicherheitsbeauftragter)? Aufgaben
- Was muss ein ISB können? Ausbildung, Qualifikationen & Zertifizierung
- Wie viel verdient ein ISB?
- Wie wird man Informationssicherheitsbeauftragter?
- KI und Informationssicherheit: Was sich für den ISB ändert
- Ihr Headhunter für Informationssicherheitsbeauftragte
Das Wichtigste in Kürze
IT-Systeme und Daten sind dauerhaft bedroht. Technische Probleme, die zu Datenausfällen oder gar -verlusten führen können, sind genauso eine Bedrohung wie Cyberkriminalität. Die Lösung dafür kann lauten, einen Informationssicherheitsbeauftragten zu bestellen. Dieser sorgt für den Schutz der IT-Systeme und Daten eines Unternehmens. Worin konkret die Aufgaben und Qualifikationen eines ISB (Informationssicherheitsbeauftragten) liegen und wann er bestellt werden sollte, erfahren Sie hier. Je nach Aufstellung des Teams übernehmen auch Rollen wie Head of Cyber Security oder IT Security Architect Teile dieser Aufgaben.
Informationssicherheitsbeauftragter: Beschreibung & Key Facts
Im folgenden Abschnitt soll ein erster Überblick über den Informationssicherheitsbeauftragten, seine Aufgaben, Qualifikationen sowie sein Gehalt gegeben werden.
Was ist ein Informationssicherheitsbeauftragter?
Ein Informationssicherheitsbeauftragter ist ein Spezialist, der gewährleistet, dass die IT-Systeme und Daten eines Unternehmens geschützt sind sowie die Daten- und Informationssicherheit dauerhaft aufrechterhalten wird. Er ist für die Einführung, Betreuung und Weiterentwicklung eines Informationssicherheitsmanagementsystems (ISMS) verantwortlich und ist der zentrale Ansprechpartner in Zusammenhang mit dem Managementsystem.
Worin liegt der Unterschied zwischen CISO und Informationssicherheitsbeauftragtem? Der CISO (Chief Information Security Officer) ist der Gesamtverantwortliche für IT- und Datensicherheit in einem Unternehmen. Er gehört zum C-Level-Management und berichtet damit direkt dem CEO. Der Informationssicherheitsbeauftragte hingegen ist oftmals eine externe Fachkraft, der in ein Unternehmen geholt wird, um ein Informationssicherheitsmanagementsystem einzuführen. Er wird also vor allem dann bestellt, wenn kein CISO oder keine interne IT-Security-Abteilung im Unternehmen vorhanden sind.
Was muss ein Informationssicherheitsbeauftragter können?
Es gibt keine spezifische Ausbildung für einen Informationssicherheitsbeauftragten. Ein Studium in Informationstechnologie oder einem anderen MINT-Bereich sowie einschlägige Berufserfahrung als Spezialist für IT- und Datensicherheit sind aber wichtige Voraussetzungen für die Position des Informationssicherheitsbeauftragten.
Darüber hinaus sind Schulungen und Zertifizierungen unerlässlich, um sich tiefgehende Fachkenntnisse anzueignen. Eine Zertifizierung kann ausgestellt werden, wenn ein ISB-Anwärter an einem Seminar teilnimmt, das sich nach dem international anerkannten ISO-27001-Standard sowie dem IT-Grundschutzstandard des Bundesamtes für Sicherheit in der Informationstechnik richtet (BSI). Er wird damit zum ISMS-Beauftragten.
Was verdient ein Informationssicherheitsbeauftragter?
Das durchschnittliche Bruttojahresgehalt eines Informationssicherheitsbeauftragten liegt bei rund 80.000 Euro, die Spanne reicht von 65.000 bis 100.000 Euro.

Besteht die Pflicht, einen Informationssicherheitsbeauftragten zu bestellen?
Grundsätzlich besteht keine Pflicht, einen Informationssicherheitsbeauftragten zu bestellen. Ausnahme von dieser Regelung bilden Unternehmen, die Teil der kritischen Infrastruktur sind (z.B. Energieversorger, Telekommunikationsanbieter etc.). Der Kreis der Unternehmen mit gesetzlichen Anforderungen an die Informationssicherheit wächst allerdings: Mit der europäischen NIS2-Richtlinie und ihrer Umsetzung in nationales Recht kommen auf deutlich mehr Unternehmen verbindliche Pflichten im Risikomanagement und in der Sicherheits-Governance zu, bei deren Erfüllung ein ISB eine zentrale Rolle übernimmt.
Doch auch wenn keine gesetzliche Pflicht besteht, ist es für viele Unternehmen dennoch unumgänglich, einen ISB intern einzustellen oder extern zu beauftragen; seine Arbeit bildet oftmals die Grundlage für die geschäftliche Zusammenarbeit zwischen zwei Unternehmen.
Ein ISB kann auch als Externer bestellt werden und muss demnach nicht fix im Unternehmen angestellt sein. Oftmals kann ein externer Informationssicherheitsbeauftragter besser einschätzen, welches Konzept für das jeweilige Unternehmen das Beste ist.
Was macht ein ISB (Informationssicherheitsbeauftragter)? Aufgaben
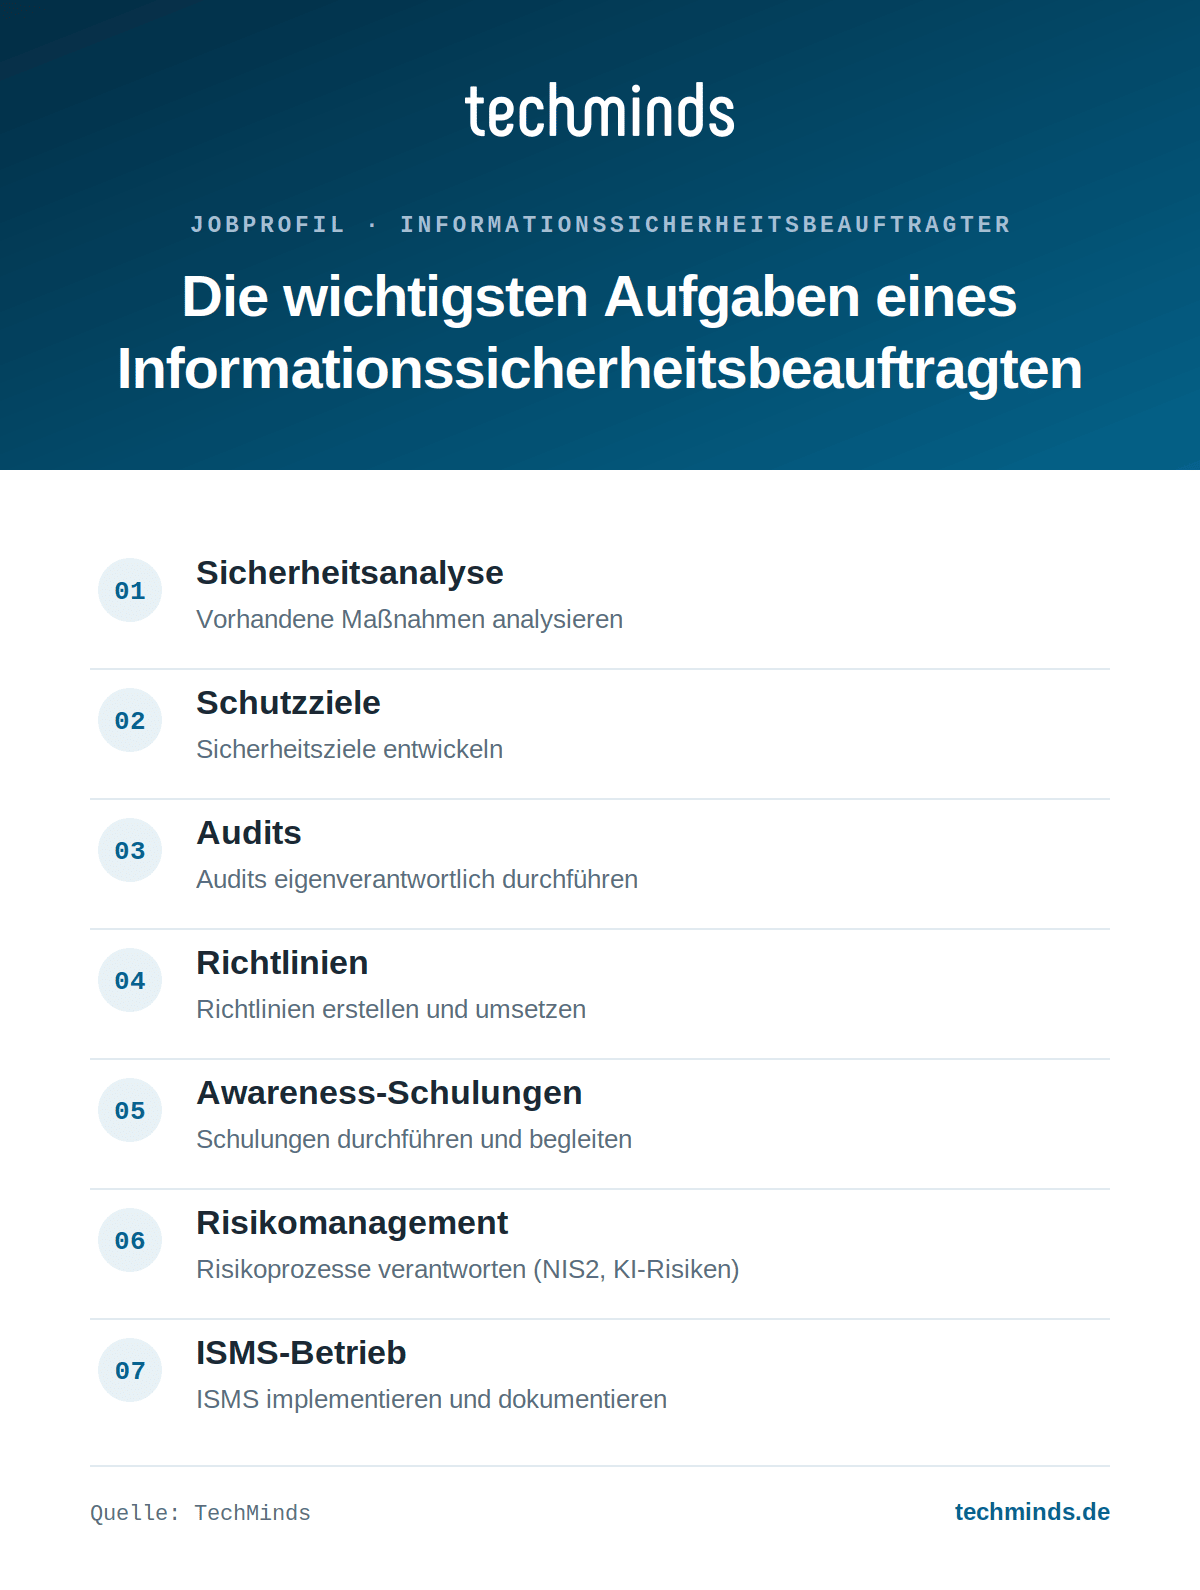
Grundsätzlich ist der ISB für die Sicherheit der IT-Systeme und Daten eines Unternehmens zuständig. Außerdem sorgt er für die Aufrechterhaltung eines bestimmten angestrebten Sicherheitsniveaus von Daten und Informationen. Das sind die konkreten Aufgaben eines ISB:
Was muss ein ISB können? Ausbildung, Qualifikationen & Zertifizierung
Der Beruf des ISB ist nicht geschützt; es gibt kein standardisiertes Berufsbild. Genauso wenig gibt es für ihn eine spezifische Ausbildung. Ein Studium in Informationstechnologie oder einem anderen MINT-Bereich sowie einschlägige Berufserfahrung als Spezialist für IT- und Datensicherheit sowie bestenfalls in Projektleitungsfunktionen sind aber wichtige Voraussetzungen für die Arbeit des Informationssicherheitsbeauftragten.
Eine Zertifizierung nach dem international anerkannten ISO-27001-Standard wird ebenso von vielen Unternehmen nachgefragt, die einen ISB an- bzw. bestellen. Dieses Zertifikat belegt, dass der entsprechende Professional über fundierte Kenntnisse zu einem ISMS (Informationssicherheitsmanagementsystem) verfügt und somit die Verantwortung für die Informationssicherheit übernehmen kann.
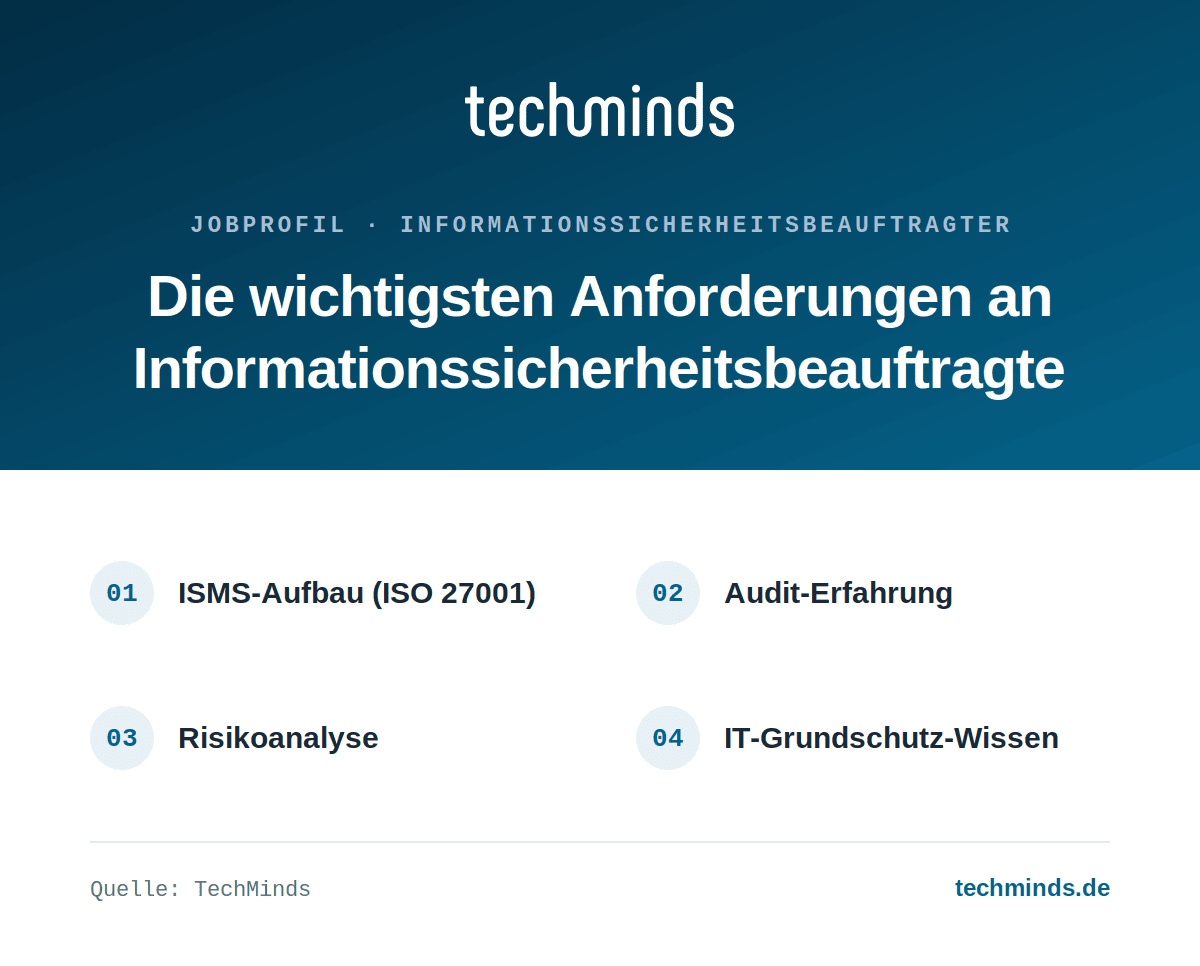
Folgende Qualifikationen benötigt ein ISB konkret:
Wie viel verdient ein ISB?
Den Ausschlag gibt die Regulierungslage: In KRITIS-Unternehmen, Banken und Versicherungen liegen die Gehälter über dem Durchschnitt, weil dort Nachweispflichten und Haftungsfragen hinzukommen. Insgesamt bewegen sich die Gehälter im gehobenen Bereich, da IT-Sicherheit immer wichtiger wird und diese Professionals somit ein immer höheres Ansehen genießen.
Die Spanne reicht von 65.000 bis 100.000 Euro brutto im Jahr, im Durchschnitt liegt das Bruttojahresgehalt eines Informationssicherheitsbeauftragten bei rund 80.000 Euro. Spitzenjahresgehälter in regulierten Branchen bewegen sich im sechsstelligen Bereich.

Einordnung: In der TechMinds Gehaltsstudie IT & Engineering steht diese Rolle auf der Ebene Fachrolle im Fachbereich IT-Security. Dort lassen sich die Gehaltsspannen aller 147 Tech-Rollen vergleichen.
Wie wird man Informationssicherheitsbeauftragter?
Für eine Anstellung als ISB werden in der Regel folgende Voraussetzungen erwartet:
Ein ISB kann entweder fest angestellt sein oder als Externer bestellt werden, um die IT- und Datensicherheit in einem Unternehmen zu gewährleisten. Letzteres ist vor allem dann der Fall, wenn die unternehmensinternen Ressourcen es nicht zulassen, einen ISB fest anzustellen.
KI und Informationssicherheit: Was sich für den ISB ändert
Mit dem Einzug von KI-Werkzeugen in die Fachbereiche bekommt der ISB ein neues Regelungsfeld: Er muss die KI-Nutzung ins ISMS integrieren, also festlegen, welche Daten in welche KI-Dienste fließen dürfen, wie externe Anbieter im Rahmen der Lieferanten- und Cloud-Bewertung geprüft werden und wie mit ungenehmigter Schatten-KI umgegangen wird. Richtlinien, Datenklassifizierung und Audits erweitern sich damit um eine KI-Dimension.
Zugleich verschärft KI die Bedrohungslage, gegen die der ISB sensibilisieren muss: Phishing-Mails werden sprachlich perfekt, Deepfakes machen Identitätsbetrug am Telefon oder in Videokonferenzen realistisch. Awareness-Schulungen und Meldeprozesse gewinnen dadurch deutlich an Gewicht. Auf der anderen Seite unterstützt KI den ISB selbst, etwa bei der Pflege der ISMS-Dokumentation oder der Auswertung von Auditergebnissen.
Gefragt sind deshalb Informationssicherheitsbeauftragte, die klassische ISMS-Arbeit nach ISO 27001 und BSI-Grundschutz mit klaren, praxistauglichen Regeln für den KI-Einsatz im Unternehmen verbinden.


Ihr Headhunter für Informationssicherheitsbeauftragte
Sie suchen einen Informationssicherheitsbeauftragten? In der Vorauswahl zählt, ob jemand ein ISMS aufgebaut oder durch ein Audit geführt hat. Als Headhunter für IT-Security finden wir für Sie den passenden ISB, der zu Ihren Unternehmenswerten und Vorstellungen passt. Mehr als 86 % unserer Suchprojekte schließen wir erfolgreich ab.
Gerne beraten wir Sie im Bereich IT-Sicherheit auch bei der Suche nach hochqualifizierten CISOs, IT-Security-Consultants und IT-Security-Engineers. Kontaktieren Sie uns gerne. Die zugehörige Leistungsseite: Headhunter für Cyber- & IT-Security.
Grafiken: Die Infografiken dürfen gerne verwendet und geteilt werden. Bitte nennen Sie als Quelle diesen Beitrag oder techminds.de