Autor
Inhaltsverzeichnis
- Head of Cyber Security: Key Facts
- Head of Cyber Security, CISO und Informationssicherheitsbeauftragter: die Abgrenzung
- Aufgaben eines Head of Cyber Security
- Anforderungen an einen Head of Cyber Security
- Gehalt: Was verdient ein Head of Cyber Security?
- Wie wird man Head of Cyber Security?
- Wie KI die Arbeit des Head of Cyber Security verändert
- Ihr Headhunter für Head of Cyber Security
Das Wichtigste in Kürze
Ein Head of Cyber Security wird auch Head of IT Security, Leiter IT-Sicherheit oder Leiter Informationssicherheit genannt. Er ist dafür verantwortlich, dass die IT-Landschaft eines Unternehmens im laufenden Betrieb geschützt ist. Dazu führt er das Security-Team, steuert die externen Dienstleister und kümmert sich darum, dass Cyberangriffe abgewehrt werden. Im Folgenden erfahren Sie, welche Aufgaben ein Head of Cyber Security hat, welche Qualifikationen er mitbringen sollte und wie viel er verdient.
Head of Cyber Security: Key Facts
Was macht ein Head of Cyber Security?
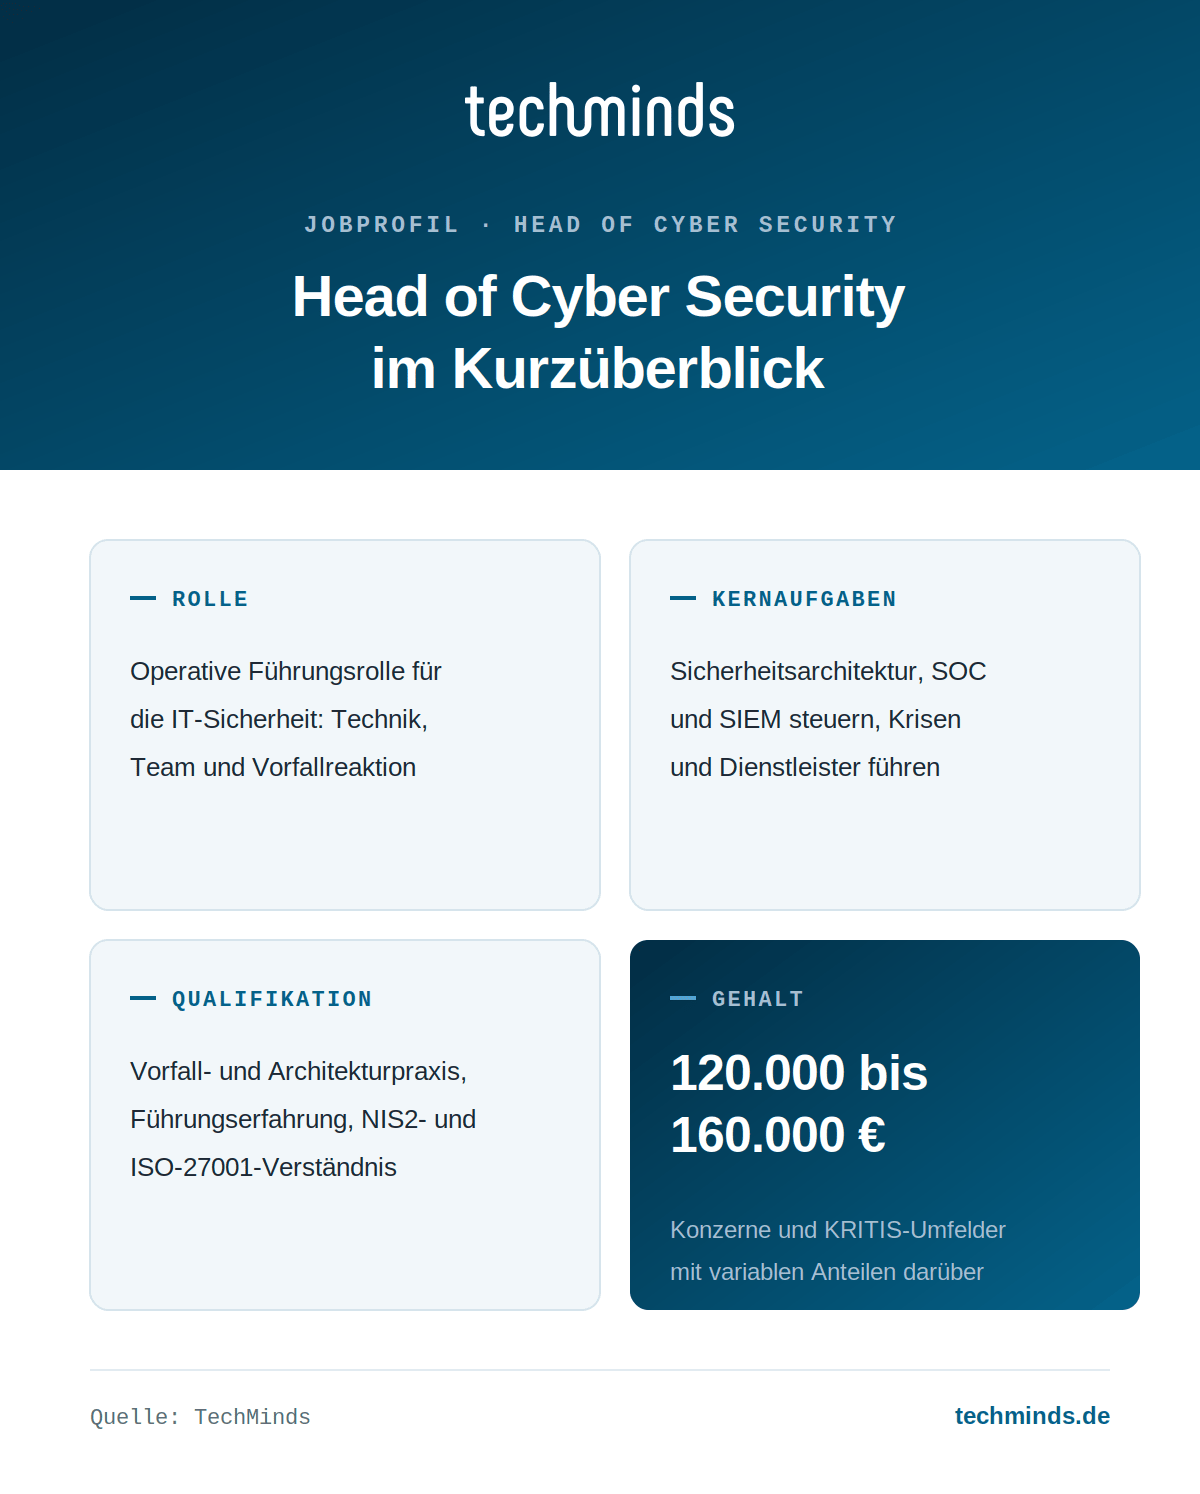
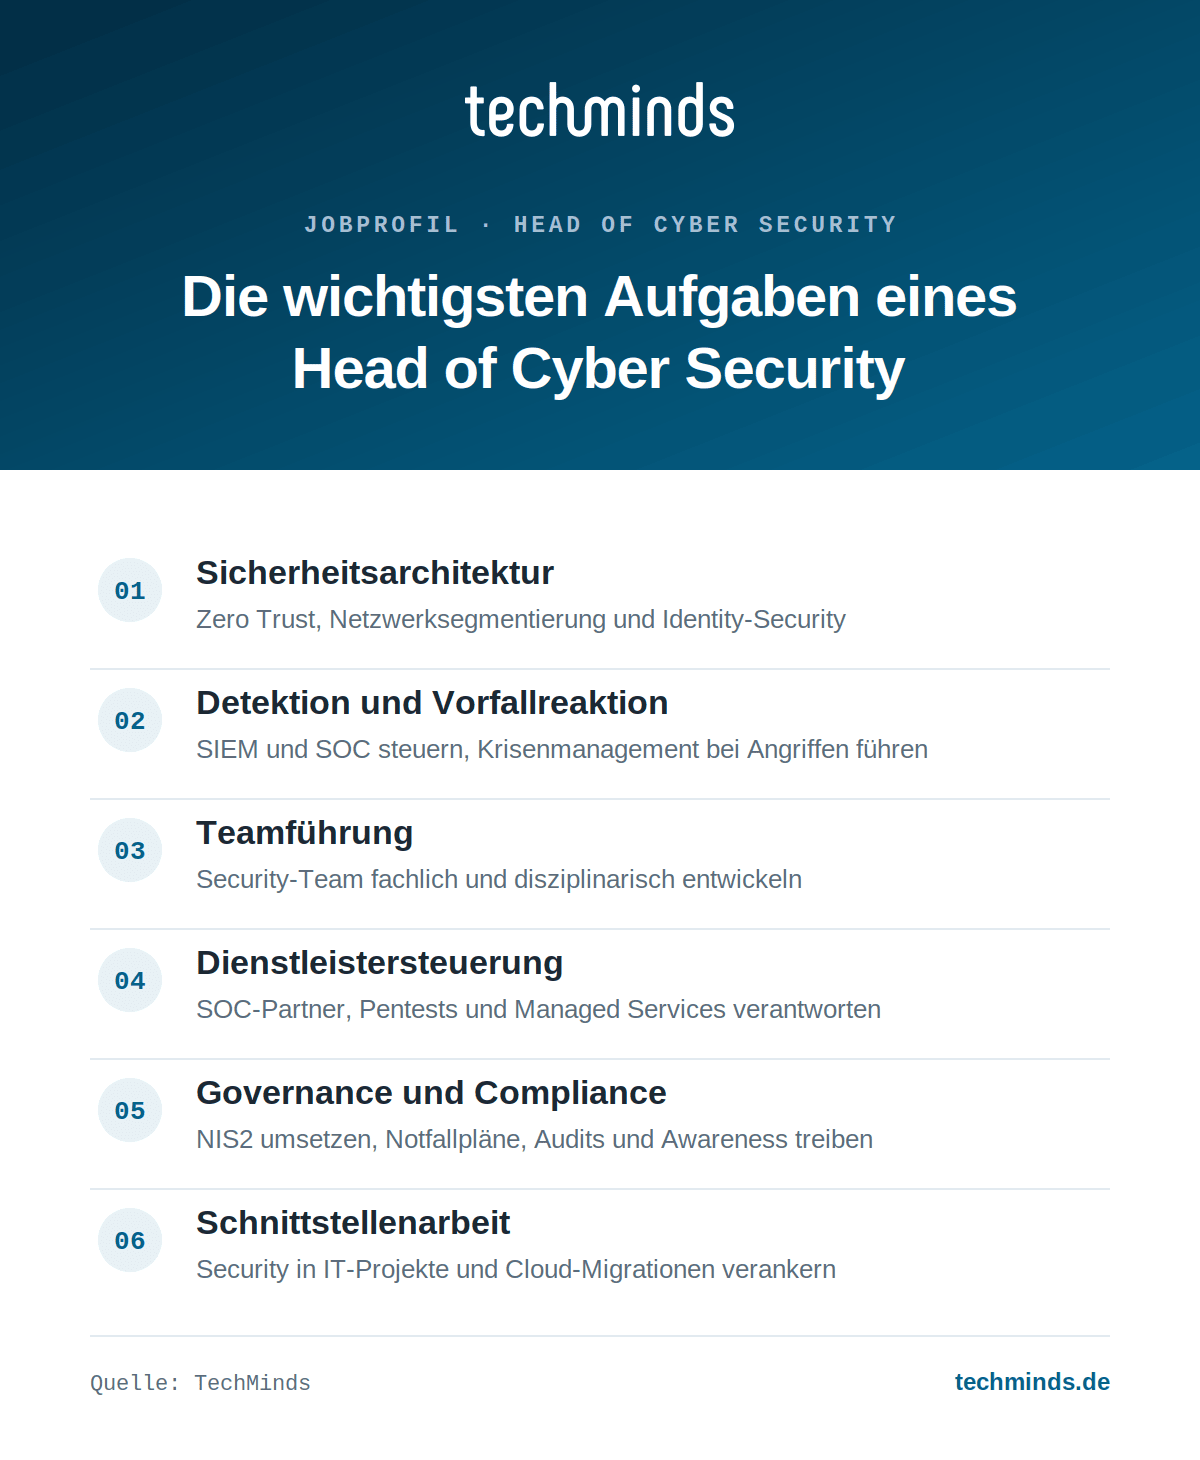
Ein Head of Cyber Security leitet die operative IT-Sicherheit eines Unternehmens. Er ist für die Schutzmaßnahmen verantwortlich, also beispielsweise für die Segmentierung des Netzwerks und für die Endpoint- und Identity-Security, und er steuert die Security-Dienstleister und die SOC-Partner. Außerdem führt er das interne Security-Team. Wenn es zu einem Sicherheitsvorfall kommt, übernimmt er das Krisenmanagement. Darüber hinaus sollte er die Sicherheitsarchitektur weiterentwickeln und dafür sorgen, dass die Anforderungen der Security in den IT-Projekten berücksichtigt werden.
Wie viel verdient ein Head of Cyber Security?
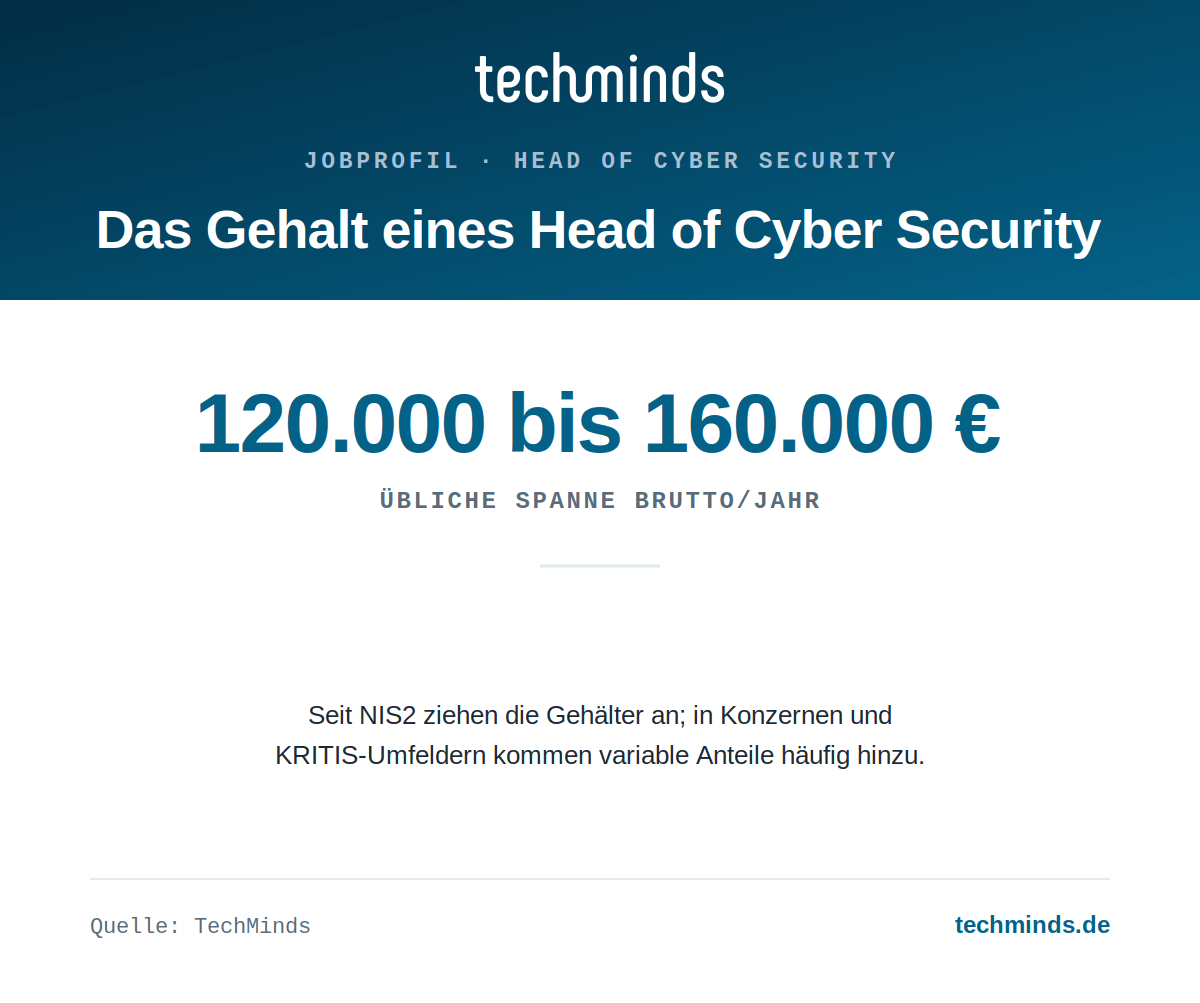
Ein Head of Cyber Security verdient in Deutschland in der Regel zwischen 120.000 und 160.000 Euro brutto im Jahr. In kleineren mittelständischen Unternehmen liegen die Gehälter am unteren Rand der Spanne. In Konzernen und in KRITIS-Umfeldern werden 160.000 Euro erreicht, mit variablen Anteilen auch mehr.
Worin unterscheidet sich der Head of Cyber Security vom CISO?
Der CISO ist für die Informationssicherheit auf der strategischen Ebene verantwortlich. Er legt die Sicherheitsstrategie und die Richtlinien fest, entscheidet, welche Risiken das Unternehmen akzeptieren kann, und berichtet an den Vorstand oder an die Geschäftsführung. Der Head of Cyber Security setzt diese Vorgaben dann operativ um. Er führt die Security-Teams und ist für die Technik, den Betrieb und die Reaktion auf Vorfälle zuständig. In vielen mittelständischen Unternehmen übernimmt allerdings eine Person beide Rollen.
Welche Qualifikationen braucht ein Head of Cyber Security?
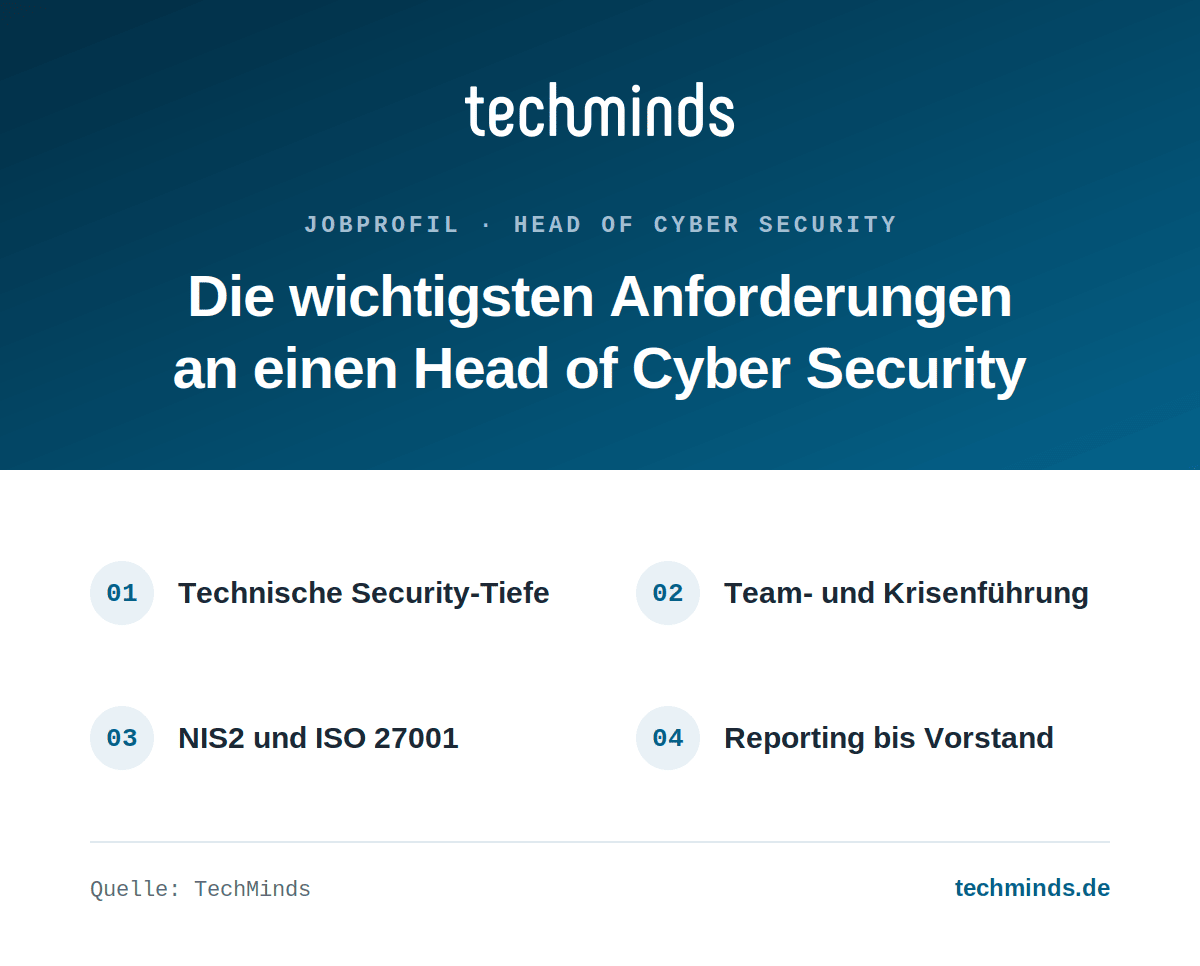
In der Regel wird ein Studium der Informatik oder der IT-Sicherheit bzw. eine vergleichbare Qualifikation erwartet. Dazu sollte ein Head of Cyber Security mehrere Jahre in der operativen IT-Security gearbeitet haben und erste Erfahrung in der Führung oder in der Projektleitung mitbringen. Zertifizierungen wie CISSP, CISM oder ISO-27001-Qualifikationen können das Profil stärken, sie ersetzen aber keine praktische Erfahrung in Architektur, Betrieb und Incident Response.
Head of Cyber Security, CISO und Informationssicherheitsbeauftragter: die Abgrenzung
Die drei Rollen werden im Alltag häufig verwechselt, obwohl sie unterschiedliche Aufgaben haben. Der CISO trägt die strategische Gesamtverantwortung für die Informationssicherheit und gehört in größeren Organisationen zum Top-Management. Der Informationssicherheitsbeauftragte prüft und dokumentiert unabhängig, ob die Vorgaben und Normen wie ISO 27001 eingehalten werden. Er ist bewusst nicht in den operativen Betrieb eingebunden, damit er diese Kontrolle neutral ausüben kann. In größeren Organisationen sitzen daneben Profile wie IT Security Architect oder IT Security Consultant mit am Tisch.
Der Head of Cyber Security ist dagegen die operative Führungskraft. Er baut die Schutzmaßnahmen auf, führt die Mitarbeitenden und die Dienstleister und trägt die Verantwortung, wenn ein Angriff läuft. An wen er berichtet, hängt von der Größe des Unternehmens ab, also an den CISO, an den CIO oder direkt an die Geschäftsführung. Im Mittelstand ist der Head of Cyber Security häufig die höchste Security-Instanz im Haus.
Entsprechend vielfältig sind die Titel am Markt. In unseren Mandaten hießen vergleichbare Führungsrollen u.a. Team Lead Cyber Defense Center bei einem Nutzfahrzeughersteller, Cyber Security Officer bei einem Antriebstechnik-Hersteller oder Global OT Security Manager bei einem Intralogistik-Spezialisten. Der Zuschnitt unterscheidet sich, der Kern bleibt derselbe: operative Führungsverantwortung für die Cyberabwehr.
Aufgaben eines Head of Cyber Security
Die Aufgaben eines Head of Cyber Security lassen sich in drei Bereiche einteilen, nämlich Führung, Architektur und Betrieb. Im Folgenden haben wir die typischen Verantwortlichkeiten zusammengestellt.
Anforderungen an einen Head of Cyber Security
Gehalt: Was verdient ein Head of Cyber Security?
Wie viel ein Head of Cyber Security verdient, hängt von der Größe des Unternehmens, von der Branche, von der Teamverantwortung und davon ab, wie kritisch die Infrastruktur ist. In mittelständischen Unternehmen liegt das Jahresgehalt meistens am unteren Rand der Spanne. In Konzernen, in regulierten Branchen und in KRITIS-Umfeldern sind bis zu 160.000 Euro üblich, und in der Regel kommen variable Anteile oder Boni hinzu.
Seit NIS2 in Kraft ist, steigen die Gehälter im Security-Bereich deutlich, weil die Verantwortung haftungsrelevant geworden ist und weil sehr viel mehr Unternehmen als früher unter die Regulierung fallen. In einem unserer Mandate lag das Zielpaket für eine kombinierte Führungsrolle aus Infrastruktur und Security bei 150.000 Euro inklusive Bonus. Zum Vergleich: CISO-Positionen liegen in Deutschland überwiegend zwischen 130.000 und 200.000 Euro.
Einordnung: In der TechMinds Gehaltsstudie IT & Engineering steht diese Rolle auf der Ebene Head of im Fachbereich IT-Security. Dort lassen sich die Gehaltsspannen aller 162 Tech-Rollen vergleichen.
Wie wird man Head of Cyber Security?
Der klassische Weg in diese Position führt über mehrere Jahre praktische Arbeit in der Security, also beispielsweise als IT Security Engineer, als Security Consultant oder als SOC-Analyst. Dazu sollte man erste Verantwortung als Teamlead oder als technischer Projektleiter übernommen haben. Wer außerdem zeigen kann, dass er Architekturen entworfen, Vorfälle bearbeitet und Dienstleister gesteuert hat, bringt das Kernprofil mit.
Zertifizierungen wie CISSP, CISM oder CCSP können beim Schritt in die Führungsrolle helfen, genauso wie Weiterbildungen zu ISO 27001 und zum BSI-Grundschutz. Am Ende zählt allerdings die Praxis, die sich nachweisen lässt. Wer einen Sicherheitsvorfall strukturiert geführt hat, ein SIEM aufgebaut hat oder eine Zero-Trust-Migration verantwortet hat, überzeugt im Auswahlverfahren in der Regel mehr als jemand mit vielen Urkunden.
Wie KI die Arbeit des Head of Cyber Security verändert
Künstliche Intelligenz verändert diese Position von zwei Seiten. Auf der einen Seite nutzen Angreifer generative KI, um Phishing-Kampagnen täuschend echt zu gestalten, um mit Deepfakes zu betrügen und um Schwachstellen automatisiert zu suchen. Angriffe laufen dadurch schneller ab und sind schwerer zu erkennen. Auf der anderen Seite halten KI-gestützte Funktionen in die SIEM- und SOC-Werkzeuge Einzug. Sie können Anomalien erkennen, Alarme priorisieren und Vorfälle teilweise automatisch analysieren.
Der Head of Cyber Security muss deshalb künftig weniger den reinen Abwehrbetrieb steuern und mehr ein Sicherheitsökosystem, in dem KI eine große Rolle spielt. Er sollte beurteilen können, welche KI-Funktionen tatsächlich dabei helfen, Angriffe zu erkennen, und welche nur versprochen werden. Gleichzeitig muss er die KI-Anwendungen seines eigenen Unternehmens absichern, also die Zugriffskontrollen regeln, Datenabflüsse verhindern und manipulierte Eingaben abfangen.
In den kommenden Jahren wird die Governance vermutlich noch wichtiger werden. Der Head of Cyber Security sollte Richtlinien für den Einsatz von KI erarbeiten, die Mitarbeitenden zu KI-basierten Angriffsmustern schulen und eng mit dem Datenschutz und der Compliance zusammenarbeiten. Die Position bleibt also bestehen, ihr Zuschnitt verändert sich aber. Statt einzelne Maßnahmen umzusetzen, muss er Technik, Dienstleister und KI-Werkzeuge zu einem funktionierenden Ganzen zusammenfügen.


Ihr Headhunter für Head of Cyber Security
Sie suchen einen Head of Cyber Security, einen Head of IT Security oder einen Leiter Informationssicherheit? TechMinds besetzt Security-Führungsrollen in ganz unterschiedlichen Zuschnitten, vom Head of Cyber Threat Management im internationalen Konzern bis zur Gesamtverantwortung für die Security im Mittelstand. Über unser Netzwerk mit mehr als 100.000 tech-affinen Kandidaten in der eigenen Datenbank erreichen wir auch Security-Führungskräfte, die nicht aktiv suchen. Wenn Sie uns Ihre Vakanz in einem vertraulichen Erstgespräch schildern, zeigen wir Ihnen, wie wir sie besetzen würden. Wie TechMinds solche Positionen besetzt, zeigt der Cyber- & IT-Security-Headhunter von TechMinds.
Grafiken: Die Infografiken dürfen gerne verwendet und geteilt werden. Bitte nennen Sie als Quelle diesen Beitrag oder techminds.de