Autor

Inhaltsverzeichnis
- Penetration Tester: Definition & Key Facts
- Pentest, Schwachstellenscan, Red Teaming: Was ist was?
- Die Aufgaben eines Penetration Testers
- Anforderungen an den Penetration Tester: Ausbildung und Qualifikationen
- Penetration Tester: Gehalt
- Wie wird man Penetration Tester?
- Wie KI die Arbeit des Penetration Testers verändert
- Ihr Headhunter für Penetration Tester
Das Wichtigste in Kürze
Ein Penetration Tester (kurz Pentester, oft auch Ethical Hacker genannt) tut beruflich, was sonst verboten wäre: Er bricht in Netzwerke und Anwendungen ein, allerdings mit schriftlicher Erlaubnis des Betreibers und gegen Rechnung. Gefundene Lücken landen nicht im Darknet, sondern in einem Bericht, mit dem der Auftraggeber sie schließt. Was der Beruf verlangt, was er zahlt und wie man hineinkommt, steht in diesem Profil.
Penetration Tester: Definition & Key Facts
Drei Fragen hören wir zu dieser Rolle immer wieder, von Kandidaten wie von Unternehmen.
Was macht ein Penetration Tester?
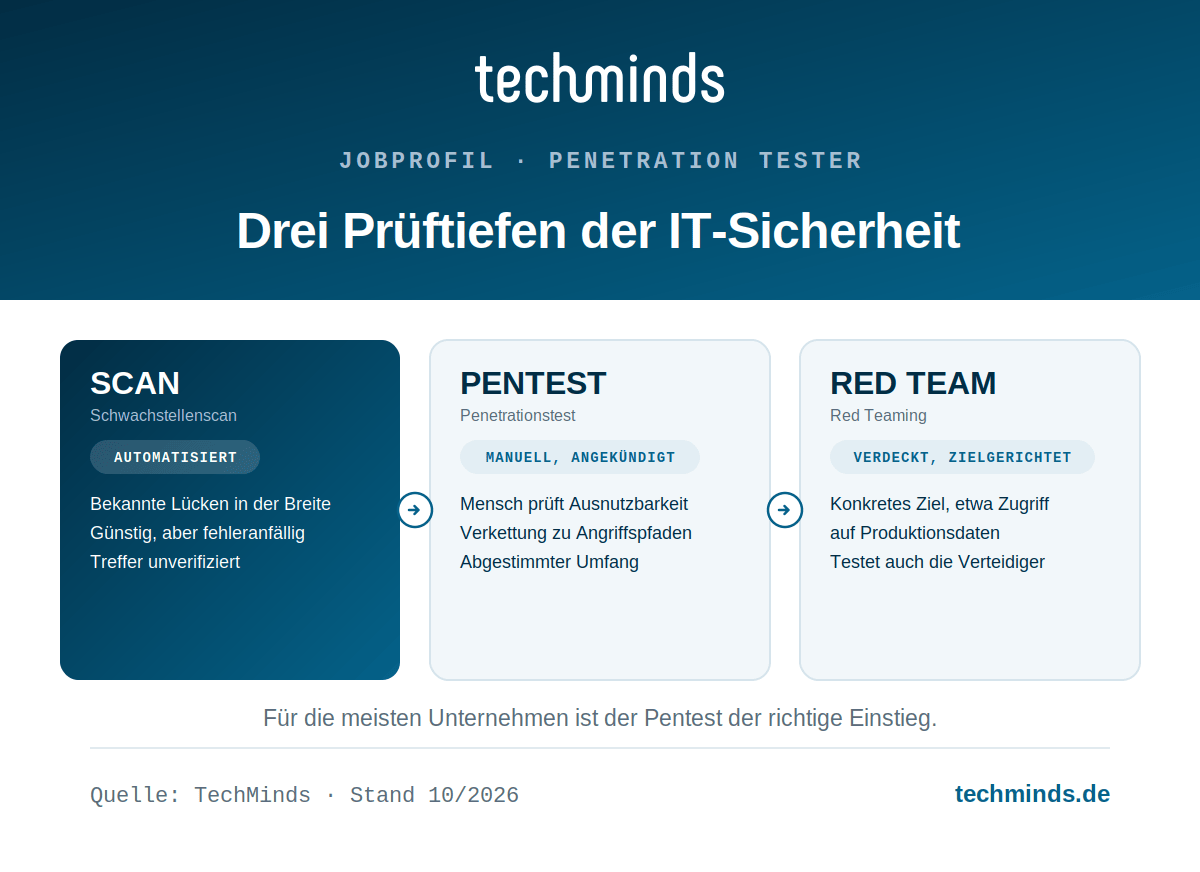
Simulierte Angriffe auf ein definiertes Ziel, das ist der Kern. Das Ziel kann eine Webanwendung sein, ein Firmennetz, eine Cloud-Umgebung oder gleich alles zusammen. Der Pentester sammelt Informationen, findet Schwachstellen, dringt kontrolliert ein und schreibt jeden Schritt mit. Am Ende zählt weniger der gelungene Einbruch als der Bericht danach, denn erst er macht aus einem Fund eine schließbare Lücke.
Warum der Markt wächst, hat auch mit Brüssel zu tun. NIS2 schreibt Penetrationstests zwar nirgends wörtlich vor, verlangt von betroffenen Unternehmen aber den Nachweis, dass ihre Sicherheitsmaßnahmen wirken, und ein bestandener Test gehört zu den handfesteren Nachweisen. Banken, Softwareanbieter und Betreiber kritischer Infrastrukturen ließen ohnehin schon lange prüfen.
Welche Qualifikationen braucht ein Pentester?
Einen geschützten Ausbildungsweg gibt es nicht. Viele kommen über ein Informatik- oder Security-Studium, andere über Jahre als Administrator oder Entwickler, und am Ende zählt vor allem die nachweisbare Angriffspraxis, die aus Projekten, Bug-Bounty-Programmen oder Capture-the-Flag-Wettbewerben stammen kann. Als belastbarster Nachweis gilt dabei der OSCP, denn seine Prüfung ist ein echtes Angriffsszenario über 24 Stunden, das sich nicht auswendig lernen lässt.
Mit Technik allein ist es trotzdem nicht getan, denn wer die sensibelsten Systeme eines Hauses testen darf, muss sauber dokumentieren und Auftragsgrenzen respektieren, und er sollte einen kritischen Fund so erklären können, dass auch die Geschäftsführung die Dringlichkeit versteht.
Wie viel verdient ein Penetration Tester?
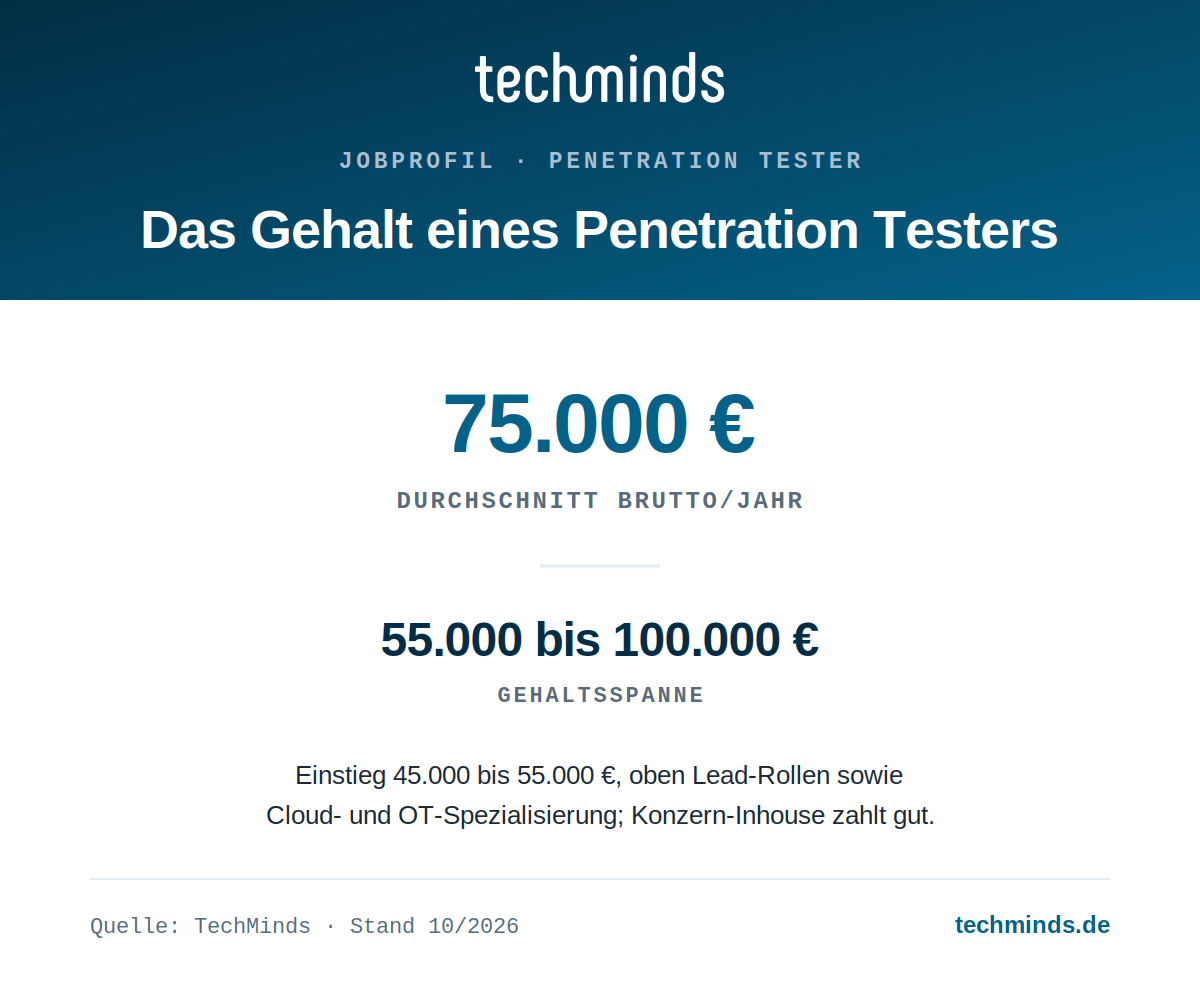
Die Gehaltsspanne des Penetration Testers reicht von 55.000 bis 100.000 Euro brutto im Jahr, der Schnitt liegt bei rund 75.000 Euro. Einsteiger starten üblicherweise zwischen 45.000 und 55.000 Euro. Das obere Ende erreichen in der Regel Senior Pentester und Lead-Rollen.
Pentest, Schwachstellenscan, Red Teaming: Was ist was?
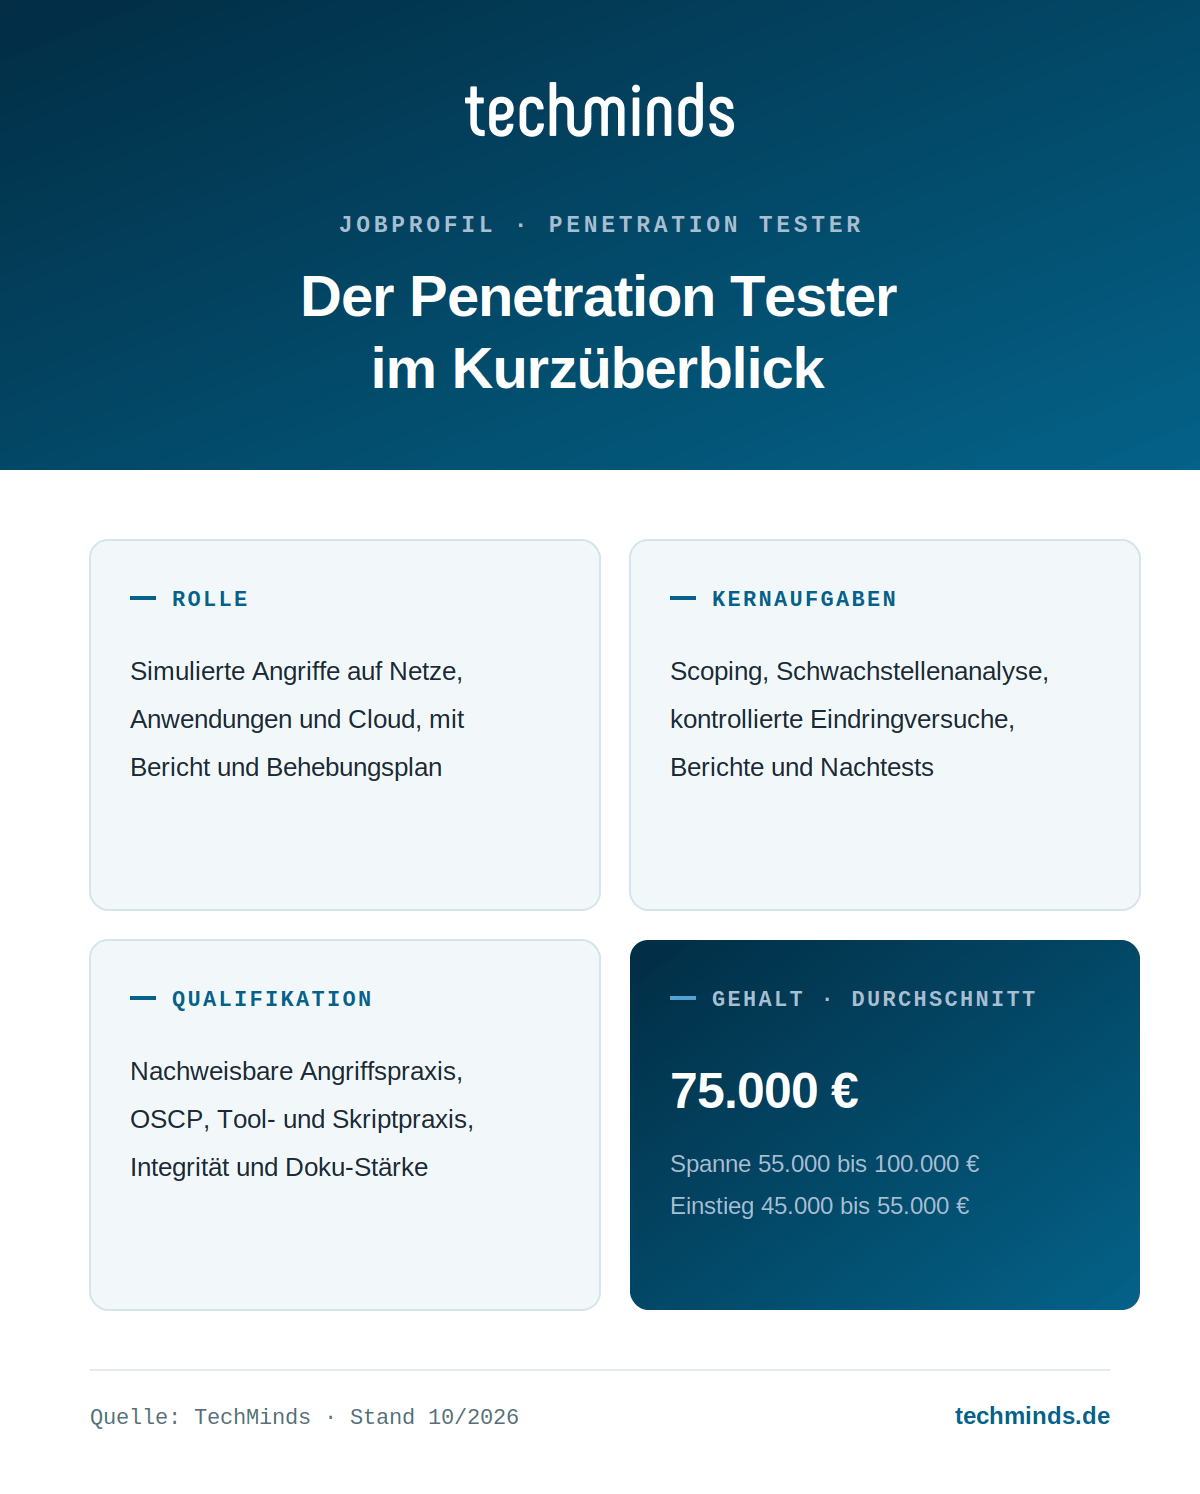
Drei Begriffe, drei Prüftiefen, im Markt trotzdem munter vermischt. Der Schwachstellenscan läuft automatisiert, findet bekannte Lücken in der Breite und kostet wenig. Dafür irrt er häufig, denn seine Treffer verifiziert er nicht. Beim Penetrationstest sitzt ein Mensch davor, angekündigt und in abgestimmtem Umfang. Er prüft, ob sich solche Funde wirklich ausnutzen lassen, und ob sie sich zu Angriffspfaden verketten.
Red Teaming bildet die dritte Stufe, mit eigener Logik. Ein Red Team verfolgt verdeckt ein konkretes Ziel, etwa den Zugriff auf Produktionsdaten. Getestet wird damit nicht nur die Technik, sondern auch, ob die Verteidiger den Angriff bemerken. Für die meisten Unternehmen ist der klassische Pentest der richtige Einstieg. Red Teaming lohnt erst, wenn ein Security-Team existiert, das etwas zu bemerken hätte.
Die Aufgaben eines Penetration Testers
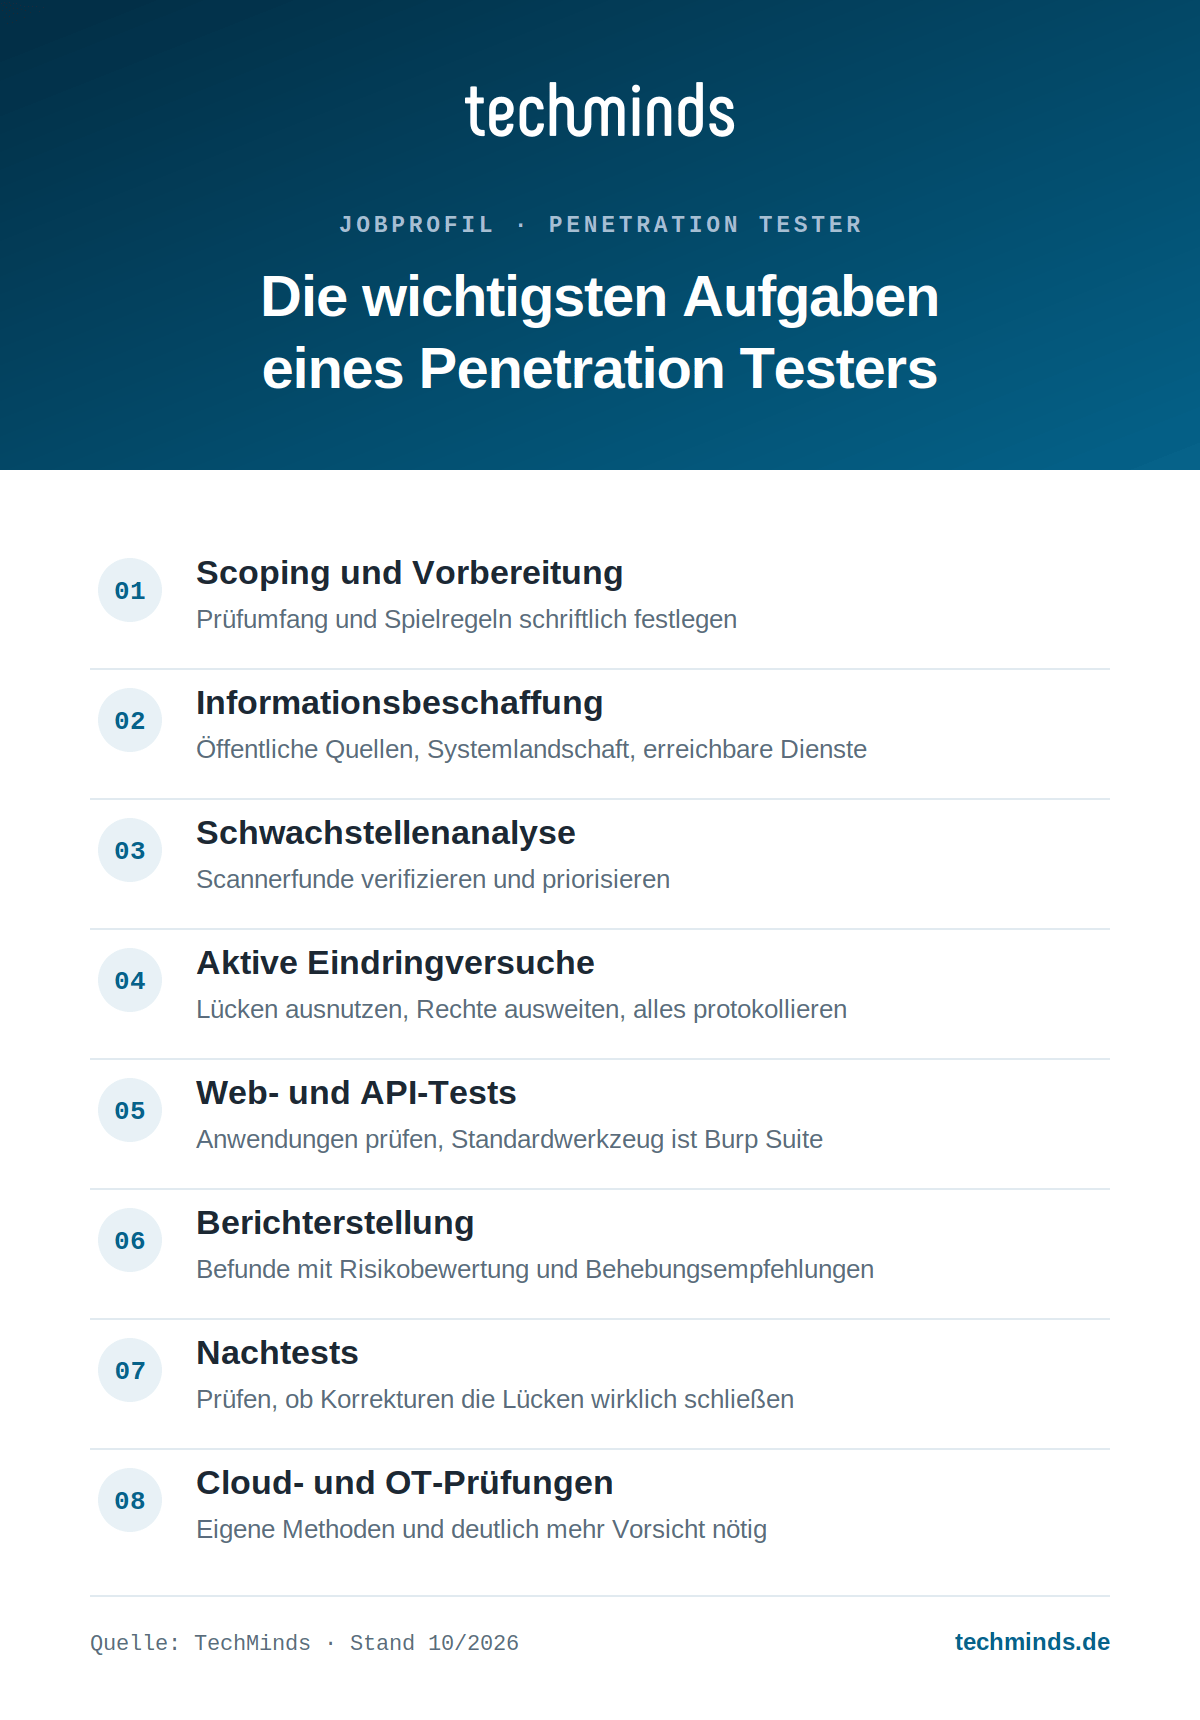
Ein Pentest folgt einem geregelten Ablauf; der BSI-Leitfaden gliedert ihn in fünf Phasen von der Vorbereitung bis zur Nachbereitung. Daraus ergeben sich die Kernaufgaben:
Anforderungen an den Penetration Tester: Ausbildung und Qualifikationen
Formale Hürden gibt es kaum, fachliche umso mehr. Was unsere Mandanten verlangen:
Dazu kommt Integrität. Über die lässt sich nicht verhandeln, denn wer Zugang zu allem bekommt, muss auch dann sauber arbeiten, wenn niemand zusieht.

Penetration Tester: Gehalt
Die Spanne reicht von 55.000 bis 100.000 Euro brutto im Jahr, im Mittel rund 75.000 Euro. Bezahlt wird in dieser Rolle vor allem die nachgewiesene Angriffspraxis. Zwischen 45.000 und 55.000 Euro starten Berufseinsteiger mit erster Zertifizierung.
Nach oben ziehen Seniorität mit Lead-Verantwortung und gefragte Spezialisierungen, Cloud- oder OT-Pentesting etwa. Auch der Arbeitgebertyp spielt mit. Inhouse-Rollen in Konzernen zahlen oft besser als Beratungen, und sie verlangen weniger Reisen. Zum Vergleich: Security Engineers, die Schutzmaßnahmen aufbauen statt sie zu testen, bewegen sich in unseren Mandaten zwischen 60.000 und 95.000 Euro. Unser Profil zum Security Engineer beschreibt diese Nachbarrolle im Detail.
Einordnung: In der TechMinds Gehaltsstudie IT & Engineering steht diese Rolle auf der Ebene Senior Professional im Fachbereich IT-Security. Dort lassen sich die Gehaltsspannen aller 147 Tech-Rollen vergleichen.
Wie wird man Penetration Tester?
Fundament in IT oder Entwicklung: Systemadministration, Softwareentwicklung oder ein einschlägiges Studium. Die Angriffspraxis entsteht oft nebenher und über Jahre, auf legalen Übungsplattformen und in Capture-the-Flag-Wettbewerben, lange bevor jemand den Titel trägt.
Erste Testrollen und Zertifizierung: Der Einstieg gelingt meist als Junior in einer Security-Beratung oder einem internen Team. Der OSCP kommt in dieser Phase dazu. Jetzt zählt Testvolumen, über möglichst verschiedene Technologien hinweg. Die spätere Spezialisierung braucht diese Breite als Grundlage.
Spezialisierung oder Führung: Web- und API-Sicherheit, Cloud, OT, Red Teaming. Wer danach in die Tiefe will, findet sie dort; andere übernehmen als Lead Pentester die fachliche Führung oder gehen mit Beratungs- und Präsentationsstärke den Pfad zum IT Security Consultant.
Wie KI die Arbeit des Penetration Testers verändert
KI wirkt in diesem Beruf von zwei Seiten: als Werkzeug und als Prüfobjekt. Assistenten beschleunigen die Informationsbeschaffung, das Sichten von Scan-Ergebnissen, den Berichtsentwurf. So bleibt mehr Zeit für die eigentliche Angriffskreativität. Zugleich schaffen KI-Anwendungen eine neue Schwachstellenklasse. Sprachmodell-Integrationen müssen auf Prompt Injection, Datenabfluss und unsichere Automatisierung geprüft werden. Das setzt Tester voraus, die beide Welten kennen.
Das Geschäft verschiebt sich dabei vom jährlichen Einzeltest zu kontinuierlichen, teilautomatisierten Prüfungen. Einen wachsenden Teil der Routinefunde dürfte darin die Maschine liefern. Schwer ersetzbar bleibt der Mensch dort, wo einzelne Schwächen zu realen Angriffspfaden kombiniert werden müssen, und dort, wo Risiken fürs Management einzuordnen sind.


Ihr Headhunter für Penetration Tester
Wer gut testet, wird gehalten; über Stellenanzeigen wechseln erfahrene Pentester fast nie. Wir erreichen sie über unser gewachsenes Netzwerk plus gezielte Direktansprache je Mandat. Angriffspraxis, Zertifizierungen und Integrität prüfen wir in ausführlichen Fachgesprächen, dann legen wir Ihnen eine belastbare digitale Shortlist vor. 78 % der von uns vorgestellten Kandidaten werden zum Interview eingeladen. Mehr zu unserem Vorgehen bei Security-Rollen finden Sie beim Headhunter für Cyber- und IT-Security.
Grafiken: Die Infografiken dürfen gerne verwendet und geteilt werden. Bitte nennen Sie als Quelle diesen Beitrag oder techminds.de