Autor
Inhaltsverzeichnis
- DevSecOps Engineer: Definition & Key Facts
- Was macht ein DevSecOps Engineer? Aufgaben
- DevSecOps Engineer vs. DevOps Engineer und Security Engineer: Worin liegt der Unterschied?
- Was sollte ein DevSecOps Engineer können? Ausbildung, Qualifikationen & Skills
- Was verdient ein DevSecOps Engineer? Gehalt
- Wie KI die Arbeit des DevSecOps Engineers verändert
- Wie wird man DevSecOps Engineer?
- Ihr Headhunter für DevSecOps Engineers
Das Wichtigste in Kürze
Sicherheit darf in moderner Software nicht erst kurz vor dem Rollout auftauchen. Dafür steht ein DevSecOps Engineer, der von Anfang an dafür sorgt, dass Schutzmechanismen Teil des Produkts sind. In der Rolle treffen das DevOps-Handwerk mit Pipelines, Containern und Cloud auf das Denken eines Sicherheitsspezialisten. Einige Unternehmen bezeichnen die Position in ihren Ausschreibungen alternativ als Security DevOps Engineer oder DevSecOps Specialist. Welche Aufgaben zu dieser Rolle gehören, welche Fähigkeiten sie verlangt und wo das Gehalt landet, zeigt der folgende Beitrag.
DevSecOps Engineer: Definition & Key Facts
Manche Unternehmen fassen den Begriff als eigenständige Position, andere schreiben ihn als Ergänzung in eine klassische DevOps-Anzeige. Die folgenden Antworten rücken das Berufsbild zurecht.
Was bedeutet DevSecOps?
Die drei Buchstaben hinter DevSecOps stehen für Development, Security und Operations. Zum klassischen DevOps-Prinzip kommt dabei die Sicherheit als dritte, gleichrangige Disziplin hinzu. Statt am Schluss zu prüfen, läuft die Kontrolle in jeder Phase mit, vom Entwurf über den Code bis in den Betrieb. Shift-Left heißt der dafür etablierte Begriff. Sicherheitsprüfungen wandern im Prozess nach vorn. Im Tagesgeschäft übersetzt sich das meist in automatisierte Prüfungen innerhalb der CI/CD-Pipeline und in verbindliche Regeln für den Umgang mit Abhängigkeiten.
Was macht ein DevSecOps Engineer?
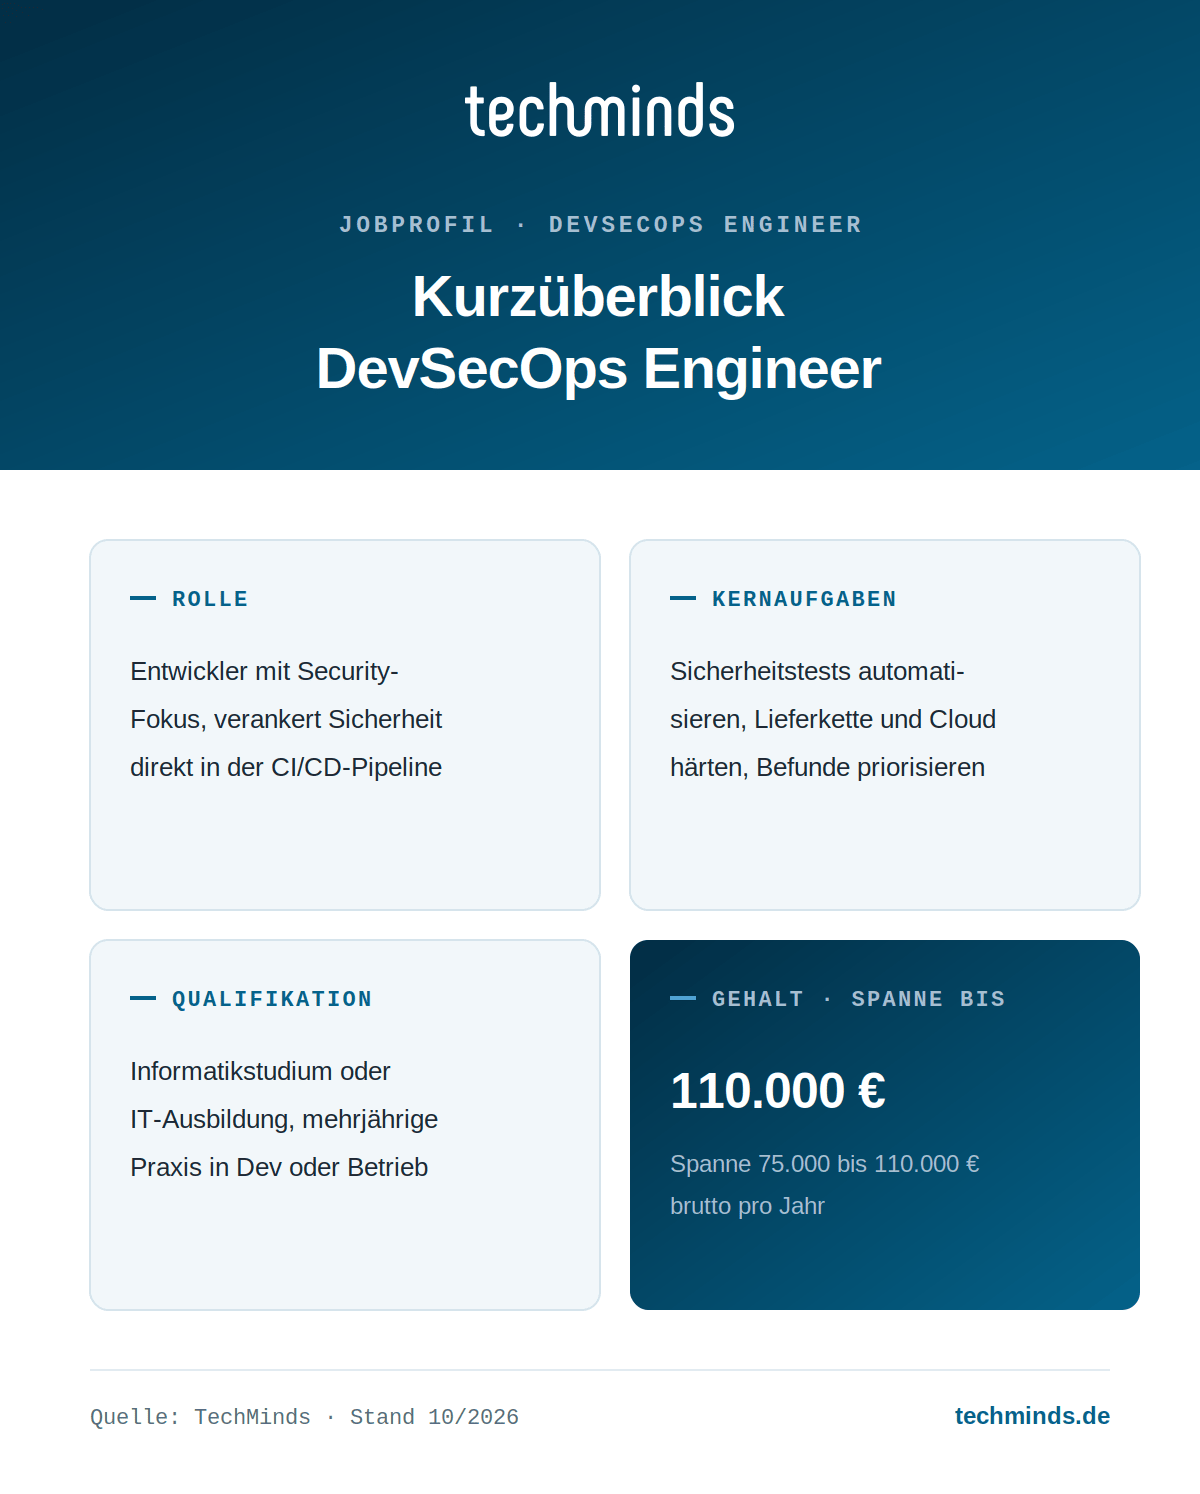
In der Grundlage ist ein DevSecOps Engineer ein Entwickler oder Plattform-Fachmann, der tiefes Security-Wissen mitbringt. Sicherheitsprüfungen baut er so in Entwicklungs- und Deployment-Prozesse ein, dass sie automatisiert mitlaufen, ohne das Team zu bremsen. Dazu zählen die Analyse des Codes, die Prüfung von Abhängigkeiten und Container-Images, auch die Handhabung von Zugangsdaten und Schlüsseln. Mindestens genauso bedeutsam ist die Überzeugungsarbeit. Diese Position soll Sicherheitsdenken in Teams verankern, deren Fokus bisher vor allem auf Lieferfreude lag.
Welche Qualifikationen sollte ein DevSecOps Engineer mitbringen?
Die Grundlage besteht in der Regel aus einem Informatikstudium oder einer IT-Ausbildung. Hinzu kommen mehrere Jahre Berufserfahrung in Softwareentwicklung oder Plattformbetrieb. On top steht nachweisbares Sicherheitswissen, zum Beispiel die OWASP Top 10, Cloud-Security und das Härten von Containern. Nach unserer Erfahrung wechseln die meisten aus einer DevOps- oder Entwicklerposition in diese Rolle. Seltener aus der klassischen IT-Security, weil sich Entwicklungserfahrung schwerer nachträglich aufbauen lässt als Security-Know-how.
Was verdient ein DevSecOps Engineer?
Abhängig von Erfahrung, Branche, Region und Größe des Hauses bewegt sich das Jahresgehalt eines DevSecOps Engineers in einer Spanne von 75.000 bis 110.000 Euro. Für den Rolleneinstieg sind meist 65.000 bis 75.000 Euro üblich. Erfahrene Spezialisten erreichen 95.000 bis 110.000 Euro. In Konzernen und stark regulierten Branchen fallen die Pakete nicht selten höher aus.
Was macht ein DevSecOps Engineer? Aufgaben
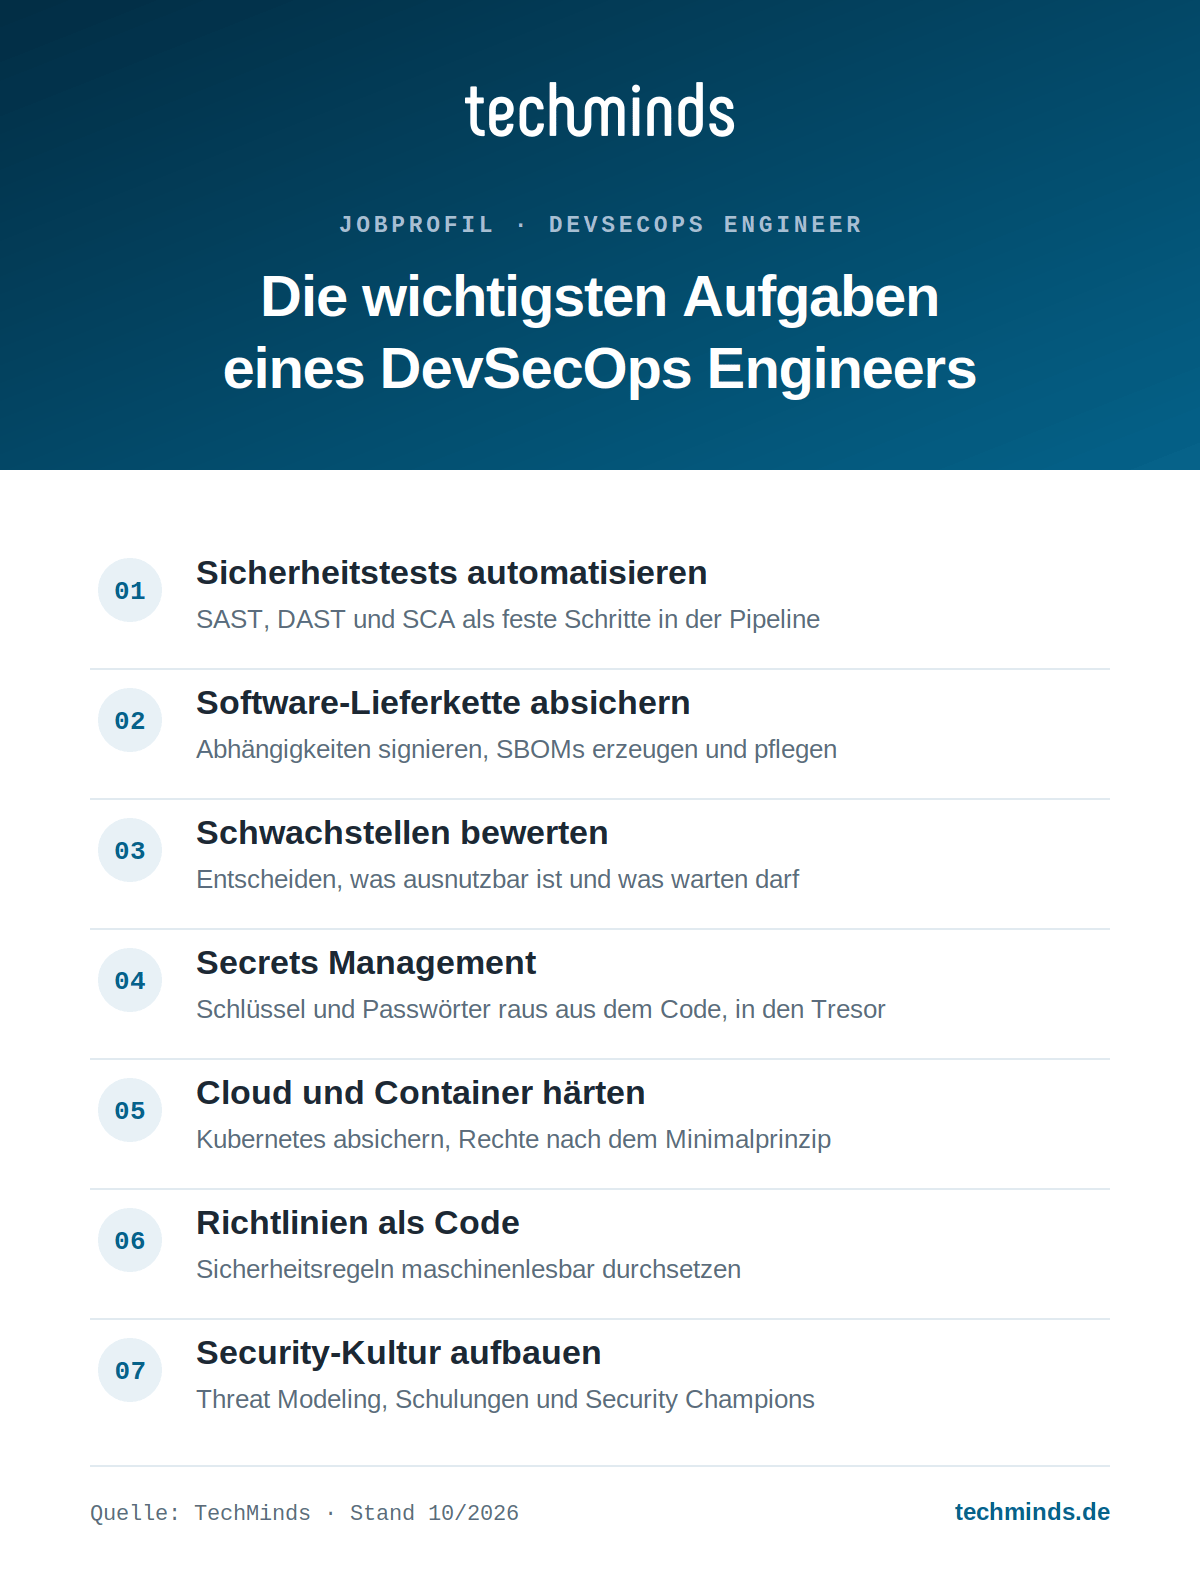
Wie die Rolle zugeschnitten ist, hängt stark vom Unternehmen ab. Innerhalb eines Produktteams schraubt der DevSecOps Engineer selbst an Pipelines und Prüfwerkzeugen, aus einer zentralen Security-Einheit heraus berät er dagegen eine Reihe von Entwicklungsteams und schreibt Standards fest. Einige Aufgabenfelder tauchen jedoch in nahezu jedem Zuschnitt wieder auf.
Welche Werkzeuge zum Einsatz kommen, variiert von Haus zu Haus. Zu den gängigen Vertretern zählen unter anderem:
DevSecOps Engineer vs. DevOps Engineer und Security Engineer: Worin liegt der Unterschied?
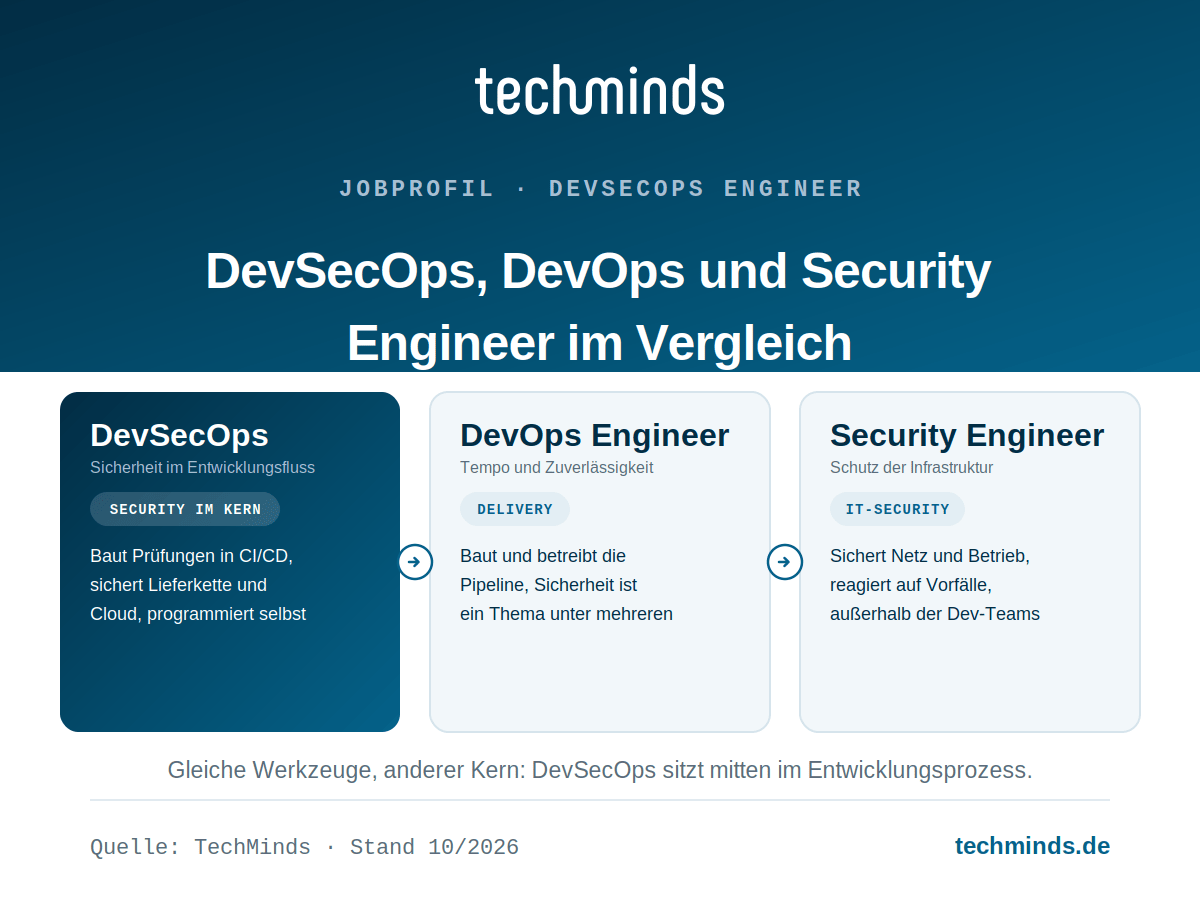
Ihre Aufgaben überschneiden sich, in den Schwerpunkten liegen die drei Rollen jedoch deutlich auseinander.
Verantwortlich dafür, dass Software schnell und zuverlässig gebaut, ausgeliefert und betrieben wird, ist ein DevOps Engineer. Sicherheit ist dabei ein Thema unter mehreren. Zwar nutzt der DevSecOps Engineer dieselben Werkzeuge und Arbeitsweisen, aber er macht die Sicherheit zum Kern seines Jobs. In kleineren Teams übernimmt diese Aufgabe häufig ein erfahrener DevOps Engineer mit. Ab einer bestimmten Größe lohnt sich die eigene Rolle.
Anders beim Security Engineer. Er schützt die IT-Infrastruktur im laufenden Betrieb, von der Netzwerksegmentierung bis zur Reaktion auf Vorfälle. Arbeitsmäßig sitzt er meist außerhalb der Entwicklungsteams. Der DevSecOps Engineer ist mittendrin und sollte selbst programmieren können, damit seine Prüfungen dort greifen, wo der Code entsteht.
Was sollte ein DevSecOps Engineer können? Ausbildung, Qualifikationen & Skills
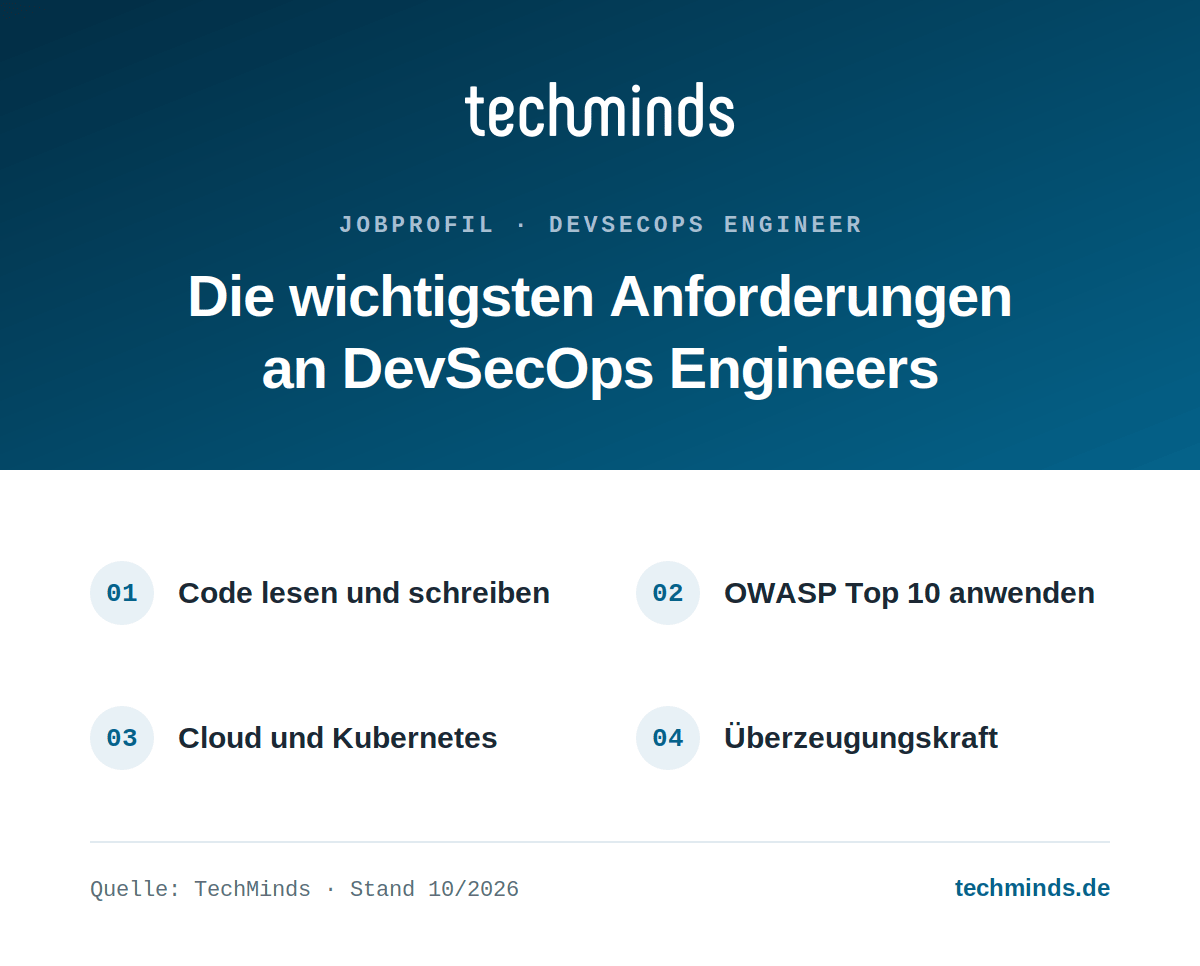
Gesucht ist eine selten gewordene Kombination aus Entwicklungserfahrung, Betriebswissen und Security-Know-how, zuzüglich der Fähigkeit, andere auf den Weg mitzunehmen. Die wichtigsten Voraussetzungen im Überblick.
Ausbildung
Am häufigsten führt ein Studium der Informatik oder Wirtschaftsinformatik in diese Rolle. Alternativ eine Ausbildung zum Fachinformatiker mit anschließender Praxis. Entscheidender als der Abschluss ist, dass jemand beide Welten tatsächlich beherrscht, also Code geschrieben und Systeme betrieben hat. Zertifizierungen können das Sicherheitswissen unterlegen, etwa der Certified Kubernetes Security Specialist (CKS) oder eine Cloud-Security-Zertifizierung des jeweiligen Anbieters.
Technische Fähigkeiten
Soft Skills
Was verdient ein DevSecOps Engineer? Gehalt
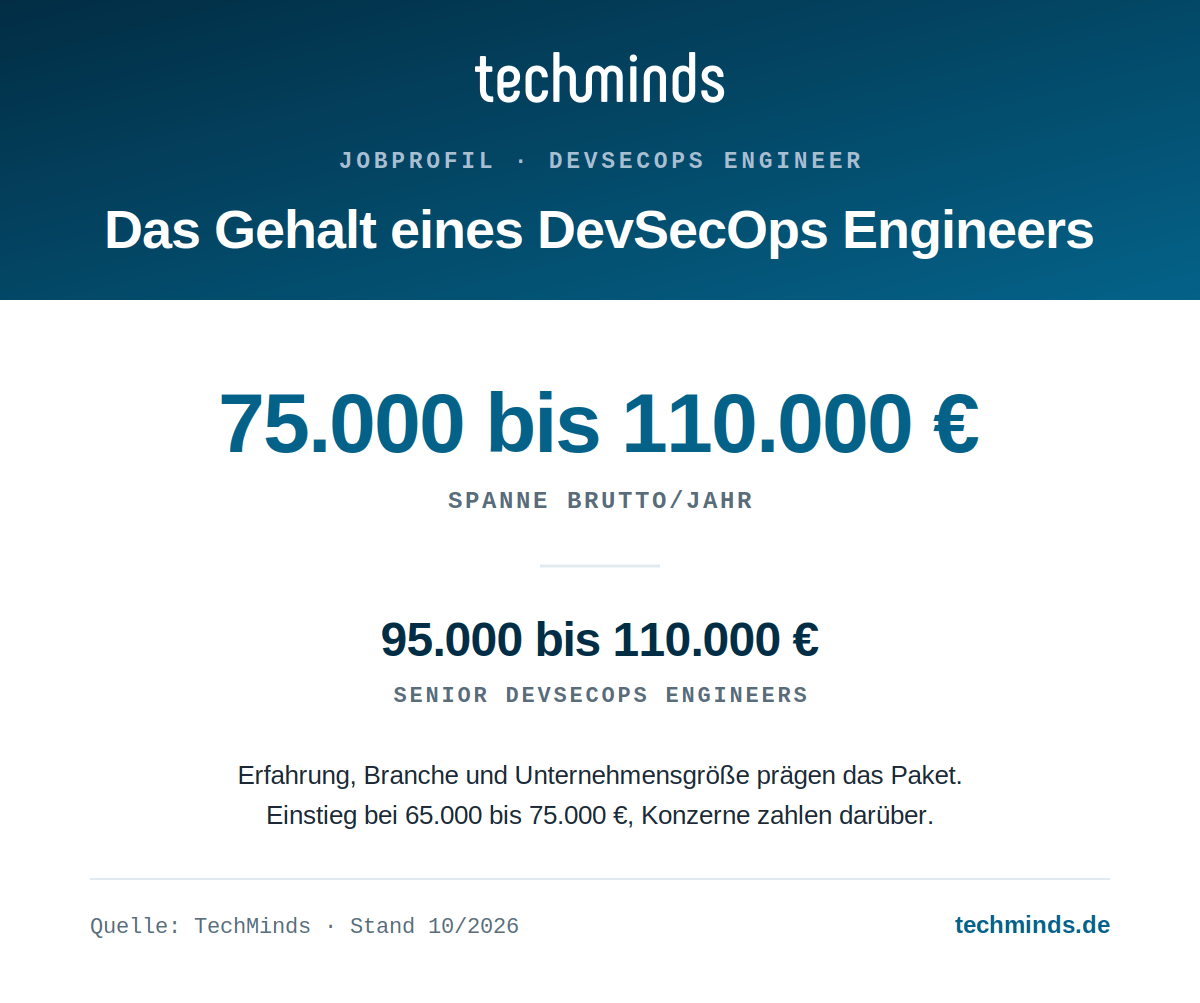
Abhängig von Erfahrung, Branche, Region und Unternehmensgröße fällt das Gehalt eines DevSecOps Engineers unterschiedlich aus. Die typische Spanne reicht von 75.000 bis 110.000 Euro jährlich. Beim Wechsel aus einer DevOps- oder Entwicklerrolle startet die Vergütung meist bei 65.000 bis 75.000 Euro. Für Senior DevSecOps Engineers sind 95.000 bis 110.000 Euro realistisch. Reine Berufseinsteiger sieht man in dieser Position selten, weil sie mehrere Jahre Praxis in Entwicklung oder Betrieb voraussetzt.
Im Vergleich zum DevOps Engineer zahlt der Markt für den Sicherheitsschwerpunkt in der Regel einen Aufschlag, weil passende Profile knapp sind. In Konzernen und stark regulierten Branchen liegen die Pakete oft darüber. In einem unserer Konzernmandate waren 105.000 Euro Fixgehalt für einen Senior DevSecOps Engineer vereinbart, dazu kam ein Bonus.
Einordnung: In der TechMinds Gehaltsstudie IT & Engineering steht diese Rolle auf der Ebene Senior Professional im Fachbereich IT-Security. Dort lassen sich die Gehaltsspannen aller 162 Tech-Rollen vergleichen.
Wie KI die Arbeit des DevSecOps Engineers verändert
Inzwischen stammt ein wesentlicher Teil des Codes, der durch die Pipelines läuft, aus der Feder von KI-Assistenten. Und genau das verschiebt die Arbeit des DevSecOps Engineers. Wo mehr Code in kürzerer Zeit entsteht, wächst die Prüffläche. Dabei schleppt generierter Code gern unauffällig Schwachstellen und veraltete Abhängigkeiten mit sich. Umgekehrt werden die Prüfwerkzeuge dafür reifer. KI-gestützte Systeme fassen Befunde zusammen, filtern Fehlalarme heraus und schlagen Korrekturen direkt im Code vor.
Parallel entsteht eine zweite Ebene. Sobald KI-Agenten selbst Änderungen einchecken oder Werkzeuge bedienen, brauchen sie eigene Identitäten und eng begrenzte Rechte. Andernfalls wird die Automatisierung selbst zum Angriffspunkt. Dazu kommt der Cyber Resilience Act, der Hersteller verpflichtet, Schwachstellen über den vollständigen Produktlebenszyklus zu behandeln.
Für die Handarbeit am einzelnen Befund bleibt deshalb immer weniger Platz. Was sich dafür ausweitet, ist die Verantwortung für Architektur und Regelwerk. Hinzu kommt die Entscheidung, an welcher Stelle überhaupt eine Maschine entscheiden darf. Die Rolle verschwindet so schnell nicht.
Wie wird man DevSecOps Engineer?
Einen geradlinigen Ausbildungsweg in diese Position gibt es nicht. Der überwiegende Teil kommt aus der Softwareentwicklung oder aus einer DevOps-Rolle und ergänzt das Sicherheitswissen obendrauf. Auch der umgekehrte Weg über die IT-Security funktioniert, dauert erfahrungsgemäß nur länger, weil das Entwicklungshandwerk fehlt.
Fundament in Entwicklung oder Betrieb
Zwei bis drei Jahre praktischer Erfahrung mit Pipelines, Cloud und Containern bilden den Einstieg. Wer in dieser Zeit eigene Deployments verantwortet hat, lernt nebenbei, an welchen Stellen Sicherheitsprüfungen stören und an welchen welche fehlen.
Sicherheitswissen gezielt aufbauen
Die OWASP Top 10 durcharbeiten, Threat Modeling an realen Systemen trainieren und bei Bedarf eine Zertifizierung wie den CKS anpeilen. Entscheidender als das Zertifikat selbst ist, das Erlernte am eigenen Projekt anzuwenden.
Sichtbar werden
Eine abgesicherte Beispiel-Pipeline auf GitHub ist aussagekräftiger als jede Zeile im Lebenslauf. Beiträge zu einem Open-Source-Sicherheitswerkzeug oder ein Vortrag bei einem lokalen Meetup führen in der Praxis zu den ersten Anfragen.


Ihr Headhunter für DevSecOps Engineers
Profile, die Entwicklung, Betrieb und Security auf gleichem Niveau abdecken, bleiben rar und tauchen deshalb selten auf Jobbörsen auf. In der Rolle als Personalberatung für Tech & IT besetzen wir DevSecOps-Positionen über das Zusammenspiel aus unserem gewachsenen Netzwerk und einer frischen Direktansprache für jedes Mandat, vom einzelnen Engineer bis zum Aufbau eines ganzen Teams. Dass die Vorauswahl trägt, zeigt sich in den Gesprächen. 78 % der von uns präsentierten Kandidaten werden zum Interview eingeladen. Alle Leistungen rund um solche Suchen bündeln unsere Headhunter für Cyber & IT-Security und unsere Headhunter für DevOps & MLOps.
Grafiken: Die Infografiken können gerne weitergegeben und eingesetzt werden. Bitte verweisen Sie dabei als Quelle auf diesen Beitrag oder techminds.de